Valse overheidsmail: zo bescherm je de fintech‑gegevens van je onderneming
Hook – Waarom dit jou aangaat
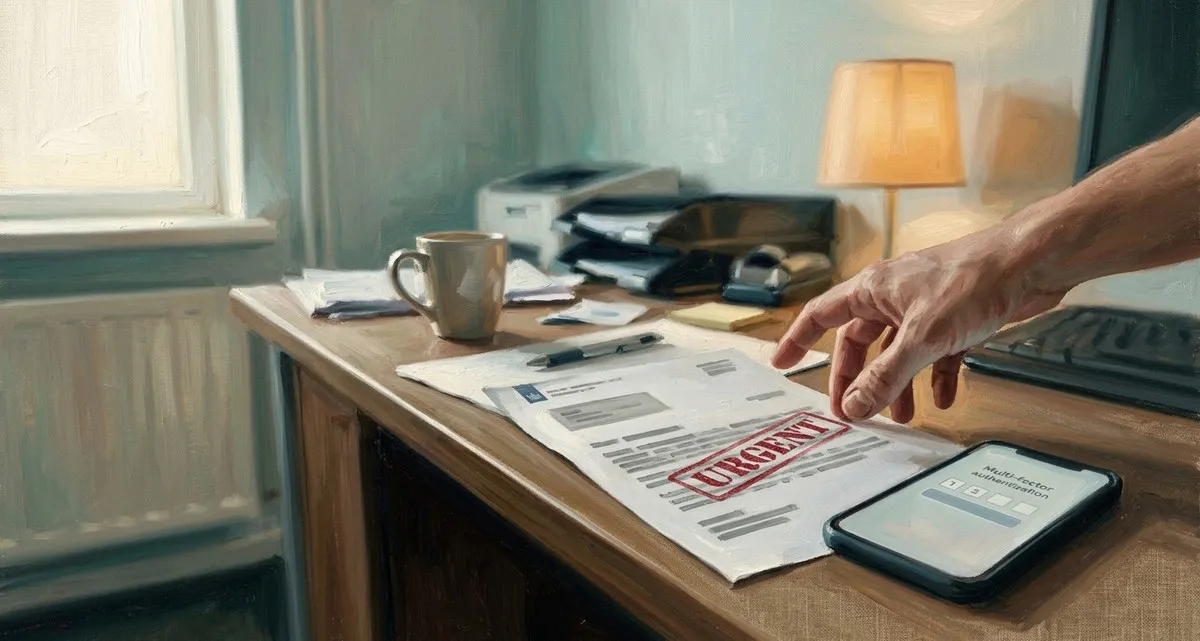
Een bekende fintech‑provider heeft onlangs bevestigd dat een oplichter een overtuigend ogende overheidsmail gebruikte om klantgegevens te bemachtigen. Als jouw bedrijf fintech‑diensten inzet voor betalingen, salarisverwerking of bankzaken, kan dezelfde truc morgen in jouw inbox verschijnen. Het goede nieuws? Met een paar simpele controles kun je dit voorkomen.
Wat er gebeurde bij Revolut – een valse overheidsmail
Revolut, een populaire fintech‑dienst met miljoenen gebruikers wereldwijd, ontdekte dat een onbevoegde derde partij gevoelige klantinformatie had ontvangen nadat een oplichter een verzoek stuurde dat leek te komen van een officiële overheidsinstantie. Revolut blokkeerde het frauduleuze e‑mailadres (we zijn niet aangesloten bij Revolut) en waarschuwde de getroffen klanten, terwijl de relevante autoriteiten werden geïnformeerd. Het bedrijf meldt dat de systemen en klantgelden niet zijn aangetast, maar het incident laat zien hoe makkelijk oplichters zich kunnen voordoen als een vertrouwde organisatie.
Hoe de valse overheidsmail werkt
- Een geloofwaardig afzenderadres – De oplichter vervalst een e‑mailadres dat eindigt op een echt overheidsdomein (bijv. @gov.uk). De meeste inboxfilters beschouwen zulke adressen als veilig.
- Een verzoek om data – De mail vraagt de fintech‑provider om “klant‑verificatiedocumenten” of “rekeningafschriften” te delen om te voldoen aan een vermeende wettelijke verplichting.
- Urgentie en officiële toon – Het bericht bevat vaak juridisch klinkende bewoordingen en een strakke deadline, waardoor de ontvanger snel moet handelen.
- Geen extra verificatie – Als het fintech‑team de identiteit van de afzender niet dubbel controleert, wordt het verzoek uitgevoerd en de gegevens vrijgegeven.
Doordat de e‑mail er officieel uitziet, kan het verzoek door de normale controles glippen, vooral in drukke teams die dagelijks talloze compliance‑verzoeken behandelen.
Drie stappen die elke kleine onderneming nu kan nemen
1. Controleer het afzender‑domein en neem direct contact op met de instantie
Wanneer je een e‑mail ontvangt die om klantgegevens vraagt, ga er niet van uit dat het adres echt is alleen omdat het eindigt op een overheidsdomein. Open een nieuw browservenster, zoek de officiële contactgegevens van de instantie op de eigen website en bel of mail hen om het verzoek te bevestigen. Een korte telefoontje kan een datalek voorkomen.
2. Schakel multi‑factor authenticatie (MFA) in – een extra inlogstap, zoals een code op je telefoon
MFA voegt een extra stap toe – bijvoorbeeld een sms‑code of een vingerafdruk – telkens wanneer iemand inlogt of gevoelige data opvraagt. Zelfs als een oplichter het wachtwoord heeft, kan hij de tweede factor niet omzeilen. Zet MFA aan voor elk account dat je gebruikt voor betalingen, salaris of bankzaken; de meeste providers bieden dit gratis aan.
3. Stel meldingen in voor data‑verzoekactiviteiten
Vraag je fintech‑provider om je te informeren (per e‑mail of sms) elke keer als er een verzoek om persoonlijke gegevens wordt gedaan. Als je een onverwachte melding krijgt, kun je het verzoek pauzeren en onderzoeken. Biedt de provider geen ingebouwde meldingen, dan kun je een eenvoudige monitoring‑tool inzetten die API‑calls of admin‑acties detecteert en voor jou signaleert.
Waarom fintech‑diensten een aantrekkelijk doelwit zijn
Fintech‑providers bewaren precies de informatie die oplichters zoeken: identiteitsbewijzen, bankrekeningnummers en transactiegeschiedenis. In tegenstelling tot traditionele banken werken veel fintech‑bedrijven met slankere verificatieprocessen, waardoor ze aantrekkelijk zijn voor fraudeurs die snel toegang willen tot waardevolle data. De Revolut‑incident laat zien dat zelfs grote, goed gefinancierde bedrijven kunnen worden misleid, dus kleinere ondernemingen moeten ervan uitgaan dat ze even kwetsbaar zijn.
Veelgestelde vragen
Q: Ik gebruik slechts één fintech‑dienst – heb ik toch MFA nodig?
A: Ja. MFA beschermt het account zelf, niet alleen de interne beveiliging van de dienst. Als een hacker je wachtwoord heeft, is MFA de tweede verdedigingslinie die voorkomt dat hij inlogt.
Q: Hoe herken ik of een e‑mail echt van een overheidsinstantie komt?
A: Kijk verder dan het adres. Controleer de e‑mailheader op de daadwerkelijke verzendende server, vergelijk het domein met de officiële website en neem contact op met de instantie via een telefoonnummer of e‑mail die je zelf op haar site vindt – niet via de gegevens in de verdachte e‑mail.
Q: Wat als mijn fintech‑provider geen meldingen voor data‑verzoeken biedt?
A: Je kunt een externe monitoring‑service gebruiken of een betrouwbare IT‑partner vragen een eenvoudige regel in te stellen die je een melding stuurt zodra er een admin‑actie plaatsvindt. Het is een kleine investering die een dure inbreuk kan voorkomen.
Q: Welke signalen duiden op een valse overheidsmail?
A: Veelvoorkomende aanwijzingen zijn: een dringende toon die onmiddellijke actie eist, een verzoek om persoonlijke of financiële gegevens die een overheidsinstantie normaal niet nodig heeft, een domein dat op het eerste gezicht legitiem lijkt maar eigenlijk een look‑alike is, en het ontbreken van digitale handtekeningen of encryptie. Bij twijfel, verifieer via een onafhankelijk kanaal.
Houd je bedrijf veilig met IT Move NL
Scams zoals de valse overheidsmail die Revolut troffen, worden steeds geraffineerder, maar de verdedigingsmaatregelen zijn simpel. Bij IT Move NL zijn we gespecialiseerd in Security & Protection voor kleine ondernemingen. Wij kunnen:
- Multi‑factor authenticatie robuust implementeren voor al je fintech‑ en cloud‑diensten.
- Real‑time monitoring en meldingen opzetten voor ongebruikelijke data‑verzoekactiviteiten.
- Een incident‑responsplan opstellen zodat je precies weet wat te doen bij een verdacht verzoek.
Wacht niet tot er een inbreuk plaatsvindt om een beveiligingslek te ontdekken. Neem vandaag nog contact met ons op voor een gratis consult en laat ons je helpen de klantgegevens en je onderneming veilig te houden.
Bronnen:

Hij/Hem · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
 Nederlandse versie geschreven met hulp van Mistral AI.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op