8,8 miljoen records gelekt – waarom elke Nederlandse kleine ondernemer data‑partner risico moet checken
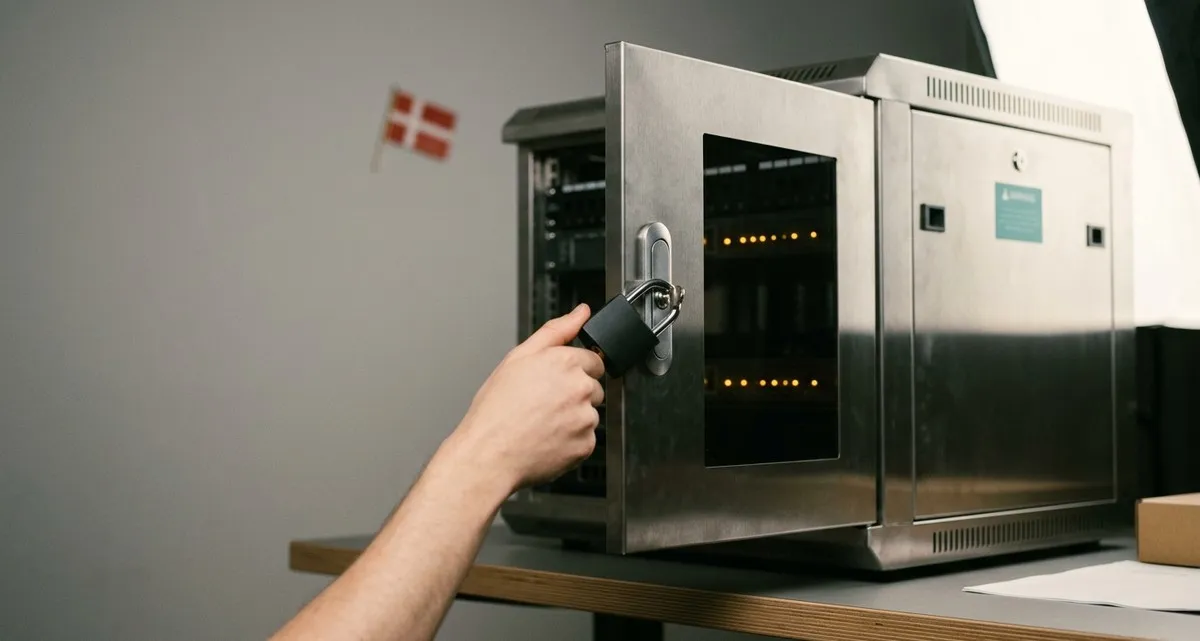
Het lek dat elke Nederlandse kleine ondernemer moet raken
Toen een privaat bedrijf in Denemarken misbruik maakte van zijn wettelijke toegang tot het Centrale Personenregister (CPR), kwamen de persoonsgegevens van 8,8 miljoen mensen – meer dan de totale bevolking van het land – in gevaar. Voor een Nederlandse ondernemer lijkt dit misschien ver weg, maar de les is duidelijk: een betrouwbare derde partij kan een enkel punt van falen worden. Als die partner wordt gecompromitteerd, kunnen ook de gegevens van jouw klanten, je loonadministratie of je verkooprecords lekken. Het incident onderstreept het data‑partner risico dat elke kleine onderneming moet beoordelen.
Wat de Deense inbreuk leert over data‑partner risico
- Wie was getroffen? Een niet‑genoemde private onderneming, wettelijk gemachtigd om het CPR te raadplegen, haalde miljoenen records op. De gelekte gegevens omvatten namen, adressen, CPR‑nummers (het Deense equivalent van een burgerservicenummer) en andere identificatoren.
- Hoe werd het lek ontdekt? Op 2 oktober 2026 merkte de CPR‑administratie onregelmatige activiteit op. Na een weekend onderzoek bevestigde men dat de data was geëxfiltreerd.
- Waarom zoveel records? Het CPR bevat ongeveer 11 miljoen inzendingen, inclusief overleden personen en mensen die naar het buitenland zijn verhuisd. Daarom overschrijdt het gelekte aantal de huidige bevolking van circa 6 miljoen.
- Wat wordt er gedaan? De Deense autoriteiten hebben de toegang van het bedrijf geblokkeerd, de Autoriteit Persoonsgegevens en de politie ingeschakeld, en overwegen nieuwe CPR‑nummers voor de getroffen burgers.
Het kernprobleem was geen technische fout in de database, maar te ruime, slecht gecontroleerde toegang die aan een derde partij werd verleend.
Waarom data‑partner risico relevant is voor Nederlandse kleine bedrijven
De meeste Nederlandse kleine bedrijven maken gebruik van externe diensten voor taken die persoonsgegevens betreffen:
- een payroll‑provider die bankgegevens van werknemers nodig heeft,
- een CRM‑systeem dat klantcontacten opslaat,
- een marketingplatform dat e‑mailadressen verwerkt voor nieuwsbrieven.
Als één van die partners meer data kan opvragen dan strikt nodig, wordt een lek bij die partner meteen jouw lek. Het Deense incident laat zien hoe een “kleine” leverancier, met brede rechten, een enorme data‑lekbron kan worden.
Voor een Nederlandse kleine ondernemer zijn de gevolgen concreet:
- Boetes – GDPR‑straffen kunnen oplopen tot €20 miljoen of 4 % van de jaaromzet.
- Verlies van klantvertrouwen – een datalek leidt vaak tot klantverloop en negatieve pers.
- Operationele verstoring – je moet mogelijk wachtwoorden resetten, ID’s opnieuw uitgeven of zelfs diensten stilleggen terwijl het lek wordt onderzocht.
Kortom, de beveiliging van jouw bedrijf is alleen zo sterk als die van de partners die je vertrouwt.
Drie‑stappenchecklist om jezelf te beschermen
1. Audit je data‑partners
- Inventaris opstellen – Maak een lijst van alle externe diensten die persoonsgegevens verwerken, van cloud‑opslag tot facturatiesoftware.
- Juridische grondslag verifiëren – Zorg dat elke partner een duidelijke, gedocumenteerde rechtvaardiging heeft onder de GDPR voor de data die ze verwerken.
- Contracten nalopen – Let op clausules die de partner verplichten tot het principe van ‘least‑privilege’, je te informeren bij een lek en jou auditrechten te geven.
2. Handhaaf ‘least‑privilege’ toegang
- Beperk datavelden – Geef partners alleen de velden die ze echt nodig hebben. Een payroll‑service heeft bijvoorbeeld bankrekeningen nodig, maar niet thuisadressen.
- Gebruik rolgebaseerde rechten – Wijs rollen toe die beperken wat elke leverancier kan zien of wijzigen.
- Credenties regelmatig roteren – Verander wachtwoorden, API‑sleutels of certificaten minimaal jaarlijks, of eerder bij personeelswisselingen bij de partner.
3. Continue monitoring implementeren
- Meldingen instellen – Gebruik tools die je waarschuwen wanneer een partner buiten normale uren data benadert of een ongewoon hoog aantal queries uitvoert.
- Alle datatransfers loggen – Houd een veilig audit‑log bij van wie wat, wanneer en waarom heeft opgevraagd.
- Periodieke tests uitvoeren – Laat gesimuleerde lek‑scenario’s (penetratietesten) draaien waarin ook jouw derde‑partijen worden meegenomen.
Door elke leverancier als een potentiële zwakke schakel te zien en deze stappen toe te passen, verklein je de kans dat een lek elders jouw bedrijf treft aanzienlijk.
Veelgestelde vragen
Vraag: Hoe vaak moet ik mijn data‑partner risico auditen? Antwoord: Voer minstens één volledige audit per jaar uit, en telkens wanneer je een dienst toevoegt, verwijdert of substantieel verandert die persoonsgegevens verwerkt.
Vraag: Wat als een leverancier geen logs over data‑partner activiteiten wil delen? Antwoord: De GDPR geeft je het recht om bewijs te vragen over hoe persoonsgegevens worden verwerkt. Als een leverancier geen bevredigende logs kan leveren, overweeg dan over te stappen naar een aanbieder die transparante monitoring biedt.
Vraag: Kan ik data‑partner risico beheren zonder IT‑expertise? Antwoord: Ja. Begin met een eenvoudige spreadsheet‑inventaris, gebruik de ingebouwde permissie‑instellingen van de SaaS‑tools die je al gebruikt, en vraag je IT‑serviceprovider om je te helpen alerts en logging op te zetten.
Houd je bedrijf veilig met een beheerde risico‑assessment
Zelfs met de beste intenties kan het bijhouden van elke data‑partner overweldigend zijn. Bij IT Move NL zijn we gespecialiseerd in Security & Protection voor kleine bedrijven. Onze beheerde data‑partner risico‑assessment omvat:
- een volledige audit van alle derde‑partij verbindingen,
- implementatie van ‘least‑privilege’ controles op maat van jouw bedrijfsvoering,
- 24/7 monitoring met directe meldingen bij afwijkend gedrag.
Laat een “kleine” leverancier niet de volgende koppen maken. Neem vandaag nog contact met ons op voor een gratis risico‑review en zorg dat jouw data onder jouw controle blijft. Contact
Bronnen:
Hij/Hem · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
 Nederlandse versie geschreven met hulp van Mistral AI.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op