Hackers gearresteerd: wat supply‑chain‑aanvallen betekenen voor jouw bedrijf
Waarom de arrestaties belangrijk zijn: de opkomst van supply‑chain‑aanvallen
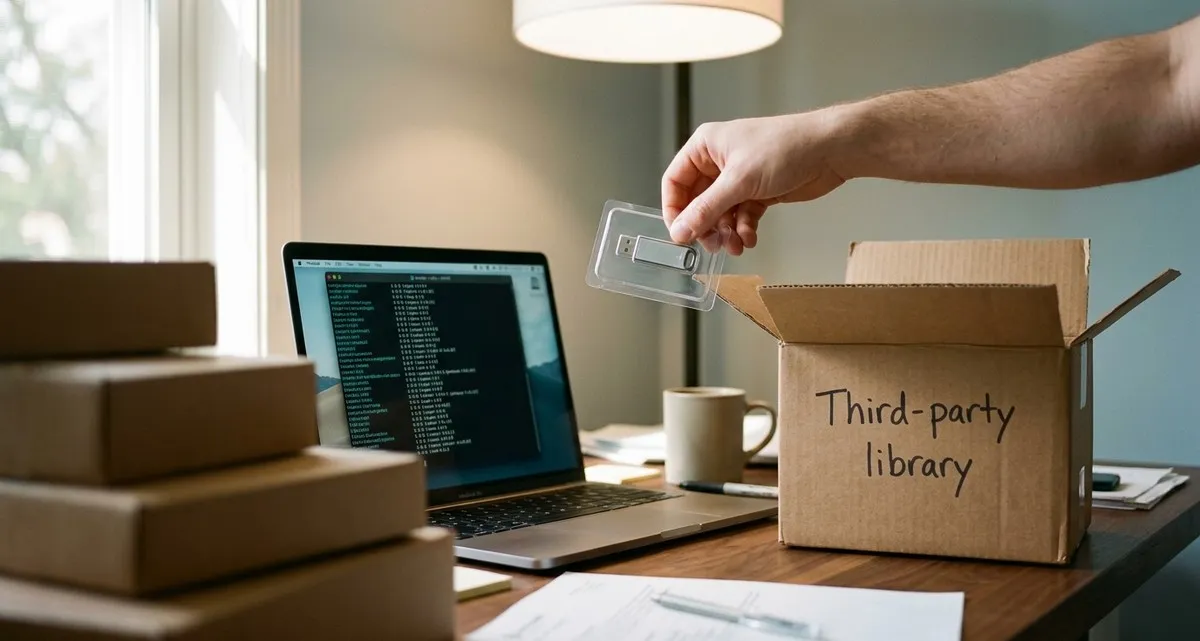
Australische autoriteiten hebben deze week bekendgemaakt dat twee mannen, verdacht van lidmaatschap van de beruchte hackgroep TeamPCP, zijn gearresteerd en aangeklaagd. In de afgelopen negen maanden voerde de groep een onophoudelijke supply‑chain‑campagne uit die meer dan 1.000 organisaties wereldwijd besmette, van open‑source scanners tot ontwikkel‑toolkits.
Supply‑chain‑aanvallen vormen nu een van de grootste bedreigingen voor elk bedrijf dat gebruikmaakt van software van derden.
De krantenkoppen lijken ver van je af te staan, maar de realiteit is simpel: als een stukje software dat jij gebruikt is gecompromitteerd, kunnen de aanvallers rechtstreeks in jouw systemen komen – zelfs als je zelf nooit een regel code schrijft. Voor een bakkerij die een online bestelsysteem gebruikt, een tandartspraktijk die patiëntgegevens in de cloud opslaat, of een logistiek bedrijf dat leveringen volgt met een externe route‑planner, is het risico heel reëel.
Praktische checklist voor het auditen van derden‑componenten
Je hoeft geen diepgaande technische kennis te hebben om jezelf te beschermen. Hieronder vind je een beknopte checklist die je vandaag nog kunt toepassen, of kunt overhandigen aan je vertrouwde IT‑provider.
-
Inventariseer alle externe componenten
Maak een lijst van elke bibliotheek, plug‑in, SaaS‑dienst en ontwikkeltool die je systemen raakt. Noteer versie‑nummers en waar ze gehost worden. -
Controleer bron en ondertekening
Geef de voorkeur aan pakketten die ondertekend zijn door een betrouwbare maintainer en gedownload worden vanuit officiële repositories. Bij componenten op een openbaar code‑platform, controleer of de identiteit van de maintainer geverifieerd is. -
Automatiseer kwetsbaarheidsscans
Gebruik een tool die je inventaris regelmatig vergelijkt met bekende beveiligingsadviezen. Plan scans minimaal wekelijks en behandel kritieke bevindingen binnen 48 uur. -
Strenge toegangscontroles
Beperk wie componenten van derden mag toevoegen of bijwerken. Vereis multi‑factor authenticatie (een extra beveiligingsstap, zoals een code die naar je telefoon wordt gestuurd) voor elke account die productie‑omgevingen kan wijzigen. -
Periodieke risico‑evaluatie van derden
Review ten minste elk kwartaal de beveiligingsstatus van kritieke leveranciers. Vraag naar bewijs van hun eigen monitoring, patch‑management en incident‑responsprocessen.
Directe acties die je nu kunt nemen
- Werk alle software bij naar de nieuwste versie die door de leverancier is uitgebracht.
- Verander wachtwoorden en schakel multi‑factor authenticatie in voor alle accounts die toegang hebben tot tools van derden.
- Voer een volledige malware‑scan uit met een algemeen gebruikte scanner of SDK die je al vertrouwt.
Het verkleinen van het risico van derden voor kleine bedrijven
Een supply‑chain‑aanval richt zich niet rechtstreeks op jou. De hackers infiltreren een vertrouwd component dat door veel bedrijven wordt gebruikt – een bibliotheek, scanner of build‑tool – en verstoppen kwaadaardige code erin. Wanneer jij de nieuwste versie van dat component downloadt, draait de verborgen code op jouw servers en krijgt de aanvaller een voet in de deur.
De door TeamPCP aangevallen, veelgebruikte componenten laten zien hoe snel een infectie zich kan verspreiden:
- Zelf‑propagerende malware – De worm, genaamd “Shai‑Hulud”, koppelde zich aan toekomstige updates van gecompromitteerde pakketten, zodat elke nieuwe versie de schadelijke payload bevatte.
- Inloggegevens stelen – De malware stal authenticatietokens van geïnfecteerde machines, waardoor de groep laterale bewegingen kon maken naar andere tools en diensten.
- Slimme contractbesturing – Door gebruik te maken van een flexibel “canister” op het Internet Computer Protocol, konden de aanvallers de command‑and‑control‑URL’s dynamisch aanpassen, waardoor uitschakelen moeilijk werd.
Voor een klein bedrijf kunnen de gevolgen ernstig zijn: diefstal van gegevens, ransomware‑versleuteling, verlies van klantvertrouwen en kostbare downtime. Omdat de infectie afkomstig is van een component van derden, missen traditionele beveiligingsmaatregelen die zich alleen op je eigen servers richten vaak de dreiging.
FAQ: supply‑chain‑aanvallen voor kleine bedrijven
Vraag: Ik ontwikkel zelf geen software. Moet ik me toch zorgen maken over supply‑chain‑aanvallen?
Antwoord: Ja. Zelfs als je alleen kant‑en‑klare applicaties gebruikt, vertrouwen die apps vaak op bibliotheken van derden. Een compromis in één van die bibliotheken kan de hele applicatie beïnvloeden.
Vraag: Hoe kom ik erachter of een tool die ik gebruik is gecompromitteerd?
Antwoord: Houd officiële beveiligingsadviezen van de maintainer in de gaten, volg betrouwbare security‑nieuwssites en voer regelmatig scans uit met een kwetsbaarheids‑checkservice. Plotselinge veranderingen in de download‑grootte of onverwachte permissieverzoeken zijn ook waarschuwingssignalen.
Vraag: Mijn bedrijf kan zich geen full‑time beveiligingsteam veroorloven. Wat is de meest kostenefficiënte manier om veilig te blijven?
Antwoord: Begin met de bovenstaande checklist en overweeg een managed security service die 24/7 monitoring en risico‑evaluaties van derden biedt. Zo krijg je deskundige begeleiding zonder de kosten van een eigen team.
Bescherm je bedrijf met proactieve monitoring
Supply‑chain‑aanvallen zoals die van TeamPCP laten zien dat beveiliging een gedeelde verantwoordelijkheid is. Terwijl jij je richt op klanten en groei, houdt IT Move NL’s 24/7 beveiligingsmonitoring en risico‑assessment van derden continu de componenten die je gebruikt in de gaten, signaleert verdachte activiteiten en begeleidt je bij herstel. We bieden bovendien een gratis security health check zodat je precies ziet waar je kwetsbaarheden liggen.
Vraag een gratis security health check aan
Wacht niet tot de volgende krantenkop jouw eigen crisis wordt. Neem vandaag nog contact op via /contact en laat ons je helpen de technologie die jouw bedrijf aandrijft te beveiligen.
Bronnen:

Hij/Hem · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
 Nederlandse versie geschreven met hulp van Mistral AI.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen

Betaalbare AI‑modellen voor Nederlandse kleine bedrijven – waar je op moet letten
17 september 2026
Je medewerkers kunnen je eigen computers hacken – zo stop je de ClickFix‑oplichterij
15 september 2026
Klanten kunnen crypto verliezen door phishing – is jouw e‑mailprovider de zwakke schakel?
12 september 2026
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op