Is je website veilig? Wat het recente PHP-beveiligingslek voor je betekent
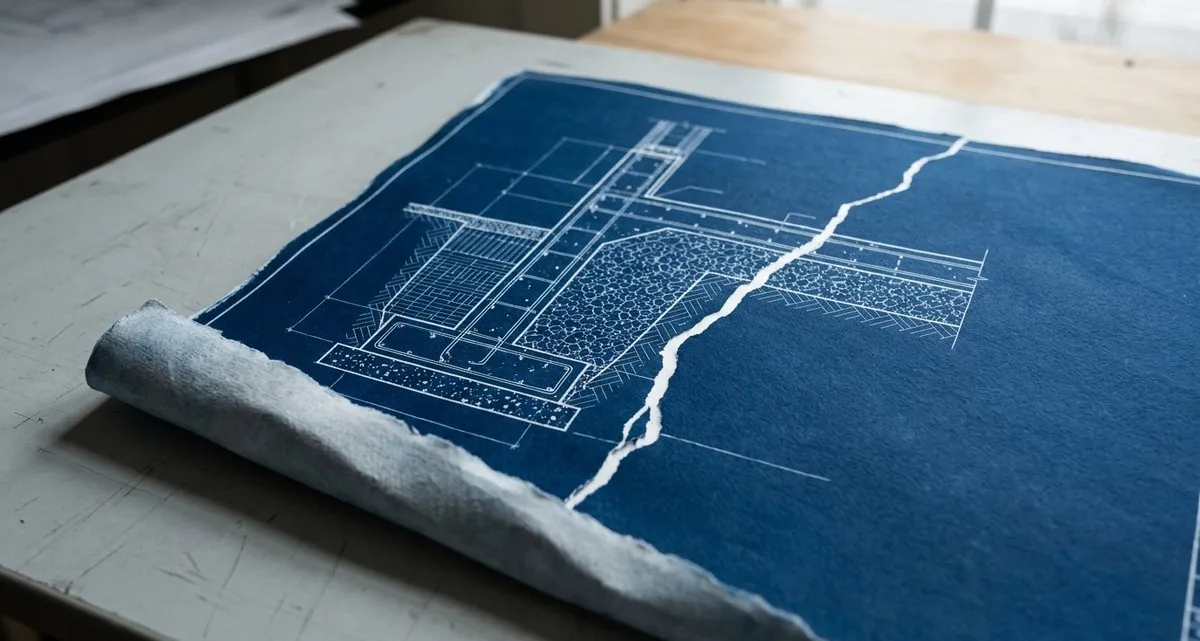
Afbeelding gemaakt met AI
Dit artikel en de omslagafbeelding zijn gemaakt met kunstmatige intelligentie (AI).
Je weet waarschijnlijk precies wie je website heeft ontworpen, hoe je logo eruitziet en hoe je webshop betalingen afhandelt. Maar er is een laag van je bedrijf — de onzichtbare fundering waarop je website rust — waar de meeste ondernemers pas aan denken als het misgaat.
Onlangs is er een scheur in die fundering ontstaan.
Er is een kritiek beveiligingslek ontdekt in PHP, een programmeertaal die fungeert als de motor voor ongeveer 70% van alle websites op internet. Dit is geen technisch detail waar alleen developers over discussiëren; het is een zakelijk risico. Het heeft er al toe geleid dat overheden diensten offline hebben gehaald en dat ondernemers simpelweg niet meer konden werken.
Als je een website hebt, is het belangrijk om te begrijpen waarom dit gebeurde. En nog belangrijker: wie er verantwoordelijk is om te zorgen dat jouw bedrijf geen slachtoffer wordt van de volgende ‘onzichtbare’ crisis.
Wat is PHP nu precies?
Om het risico te begrijpen, moet je weten wat PHP is. Zie je website als een fysieke winkel. Je ontwerp, je afbeeldingen en je teksten zijn de etalage, de uithangborden en de producten in de schappen.
PHP is het leidingwerk.
PHP (een afkorting voor Hypertext Preprocessor) is een taal die draait op de server — de computer waar je website op staat. Wanneer een klant je pagina bezoekt, is PHP de code die de juiste gegevens verzamelt en daar een pagina van maakt die de klant kan lezen.
Omdat het betrouwbaar en efficiënt is, drijft het alles aan: van gigantische platforms zoals Wikipedia tot de meest gebruikte websitebouwer ter wereld, WordPress. Heb je een WordPress-site? Dan gebruik je PHP.
Waarom dit ‘lek’ een groot probleem is voor ondernemers
Het recente lek is extra gevaarlijk omdat het een specifiek type aanval mogelijk maakt waarbij een vreemde eigen code op een server kan uitvoeren. In gewoon Nederlands: het geeft een onbevoegde een manier om in de ‘backoffice’ van je website in te breken zonder dat daar een wachtwoord voor nodig is.
Voor een ondernemer uit zich dit op twee manieren: een datalek of een totale storing.
We zagen de impact hiervan duidelijk bij een garagehouder in het Verenigd Koninkrijk. Omdat de systemen waar hij op vertrouwde last hadden van dit lek, kon hij geen keuringscertificaten meer online verwerken. Hij kon niet stoppen met werken — hij moest terug naar pen en papier — maar het zorgde voor vertragingen voor zijn klanten en een enorme administratieve chaos.
Toen de Britse overheid als voorzorgsmaatregel 32 diensten offline haalde, was dat niet omdat ze al gehackt waren. Het risico was simpelweg zo hoog dat offline gaan veiliger was dan online blijven.
Of je nu een tandartspraktijk, een freelance designer of een transportbedrijf hebt: de impact is hetzelfde. Als je site offline gaat voor een ‘spoedupdate’, loop je leads mis. Als je site wordt gehackt, verlies je het vertrouwen van je klanten.
De les: Wie is er eigenaar van je onzichtbare infrastructuur?
De belangrijkste les van dit incident is niet het technische detail van het lek, maar de vraag wie waarvoor verantwoordelijk is.
Veel ondernemers gaan ervan uit dat als hun website ‘online’ is, alles goed zit. Ze denken dat de persoon die het uiterlijk van de site heeft ontworpen, ook degene is die de motor draaiende houdt. Vaak is dat niet zo. Een designer kan je site prachtig maken, maar dat betekent niet dat diegene ook de programmeertaal van de server monitort op kritieke beveiligingsupdates.
Dit noemen we vendor-risico. Je bent afhankelijk van software (PHP) die wordt onderhouden door een non-profit stichting, wordt gehost door een provider en wordt beheerd door een derde partij. Als er ergens in die keten een gat valt, is jouw bedrijf degene die de schade lijdt.
Je hoeft geen expert in PHP te worden of je weekenden door te brengen met het lezen van beveiligingsbulletins. Je moet echter wel precies weten wie verantwoordelijk is voor je ‘onzichtbare infrastructuur’. Je zou je IT-partner de volgende vraag moeten kunnen stellen: “Wanneer er een kritiek lek zoals dat van PHP is, hoe snel worden wij dan gepatcht en hoe weet ik dat dit is afgehandeld?”
Veelgestelde vragen
Weet ik of mijn website PHP gebruikt? Als je WordPress gebruikt, gebruik je sowieso PHP. Twijfel je? Vraag het dan aan je webdeveloper of hostingprovider. Omdat ongeveer 70% van het web erop draait, is de kans groot dat jouw site er ook op vertrouwt.
Loopt mijn site nu gevaar? Als je hostingprovider of IT-beheerder proactief werkt, hebben ze de nodige updates waarschijnlijk al doorgevoerd. Het risico is het grootst voor bedrijven die hun website ‘installeren en vergeten’ zonder een onderhoudsplan.
Waarom kunnen deze lekken niet gewoon automatisch worden opgelost? Sommige updates gaan automatisch, maar ‘kritieke’ patches vereisen vaak een menselijke controle om te checken of de update niet andere delen van de website kapotmaakt. Daarom is professionele monitoring essentieel.
Van reactieve paniek naar proactieve rust
De stress bij een wereldwijde beveiligingscrisis komt meestal voort uit onwetendheid. De paniek slaat toe wanneer je via een e-mail van een klant ontdekt dat je site plat ligt, in plaats van via je IT-partner.
Bij IT Move NL vinden we dat ondernemers zich moeten kunnen focussen op hun bedrijf, niet op het leidingwerk van het internet. Je zou niet hoeven stressen als er een kritiek lek wordt aangekondigd; je wilt gewoon weten dat het al is geregeld.
Onze diensten voor Maintenance & Support zijn er juist op gericht om je uit die ‘reactieve’ cyclus te halen. Wij bieden 24/7 monitoring en proactieve updates, zodat beveiligingspatches zijn doorgevoerd voordat het nieuws überhaupt in de krant staat.
Weet je niet zeker wie er op dit moment verantwoordelijk is voor de infrastructuur van je website, of ben je klaar met de ‘spoedtelefoontjes’? Laten we eens kletsen. We helpen je graag je fundering veilig te stellen, zodat jij je weer kunt richten op wat echt telt: je klanten.
Bronnen:
- Race to update services’ computer systems after cyber-security flaw found
- Websites taken down worldwide as critical cyber-security update issued
- What to do as critical PHP flaws puts millions of websites at risk
- PHP vulnerabilities spark global scramble as websites taken down
- Fixes issued for critical PHP vulnerabilities

Gecontroleerd door
David Velarde RoblesHij/Hem · Inhoudelijk controleur · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op