Geeft jouw back-up tool hackers toegang tot je website?
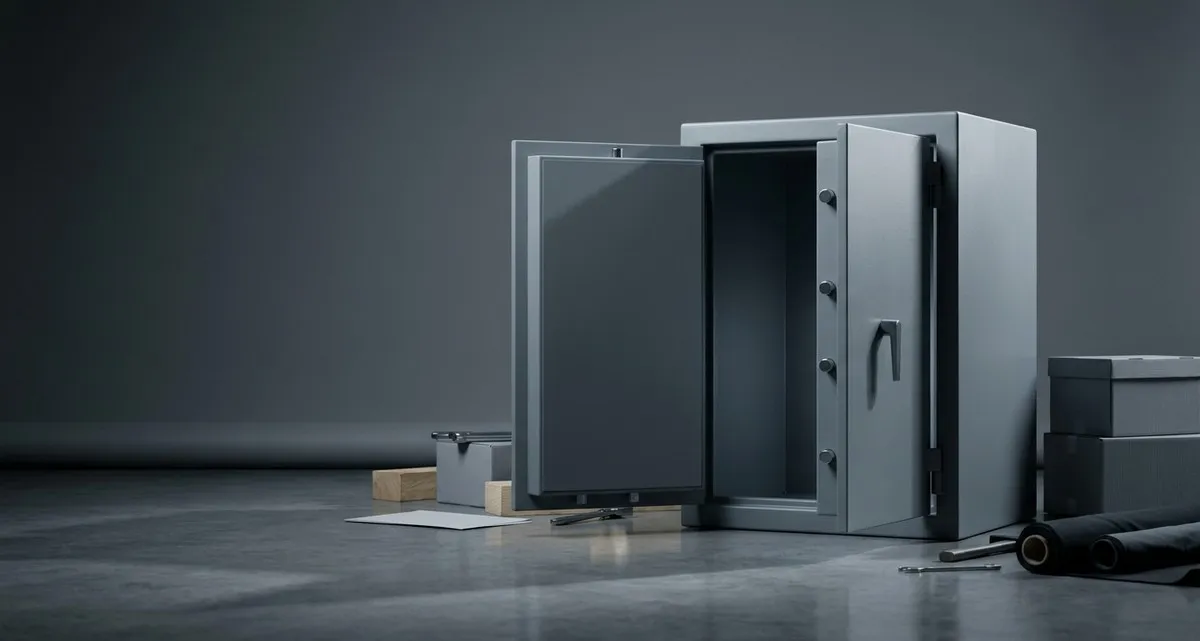
Afbeelding gemaakt met AI
Dit artikel en de omslagafbeelding zijn gemaakt met kunstmatige intelligentie (AI).
Stel je voor: je hebt een eigen tandartspraktijk. Je hebt een professionele website waar patiënten afspraken kunnen plannen en je contactgegevens kunnen vinden. Om te voorkomen dat je ooit data verliest, installeer je een vertrouwde back-up tool. Het is het digitale equivalent van een brandveilige kluis; je gebruikt het specifiek om je bedrijf tegen rampen te beschermen.
Maar wat gebeurt er als het bedrijf dat de kluis heeft gemaakt, per ongeluk een reservesleutel onder de deurmat heeft laten liggen voor een inbreker?
Dat is de ongemakkelijke realiteit voor veel ondernemers deze week. TeamUpdraft, het bedrijf achter populaire WordPress back-up tools zoals UpdraftPlus, heeft een beveiligingslek gemeld. De ironie is pijnlijk: precies het hulpmiddel dat je website moet redden van een crash of hack, kan nu de toegangspoort zijn geworden voor aanvallers.
Het risico van een WordPress ‘backdoor’
Volgens TeamUpdraft zijn aanvallers erin geslaagd om klantgegevens en encryptiesleutels (de digitale codes die worden gebruikt om je data te vergrendelen en te ontsleutelen) te stelen.
Voor een ondernemer is de grootste zorg hier de zogenaamde “backdoor”. In beveiligingstermen is een backdoor een geheime manier om normale wachtwoorden en beveiligingscontroles te omzeilen om toegang te krijgen tot een systeem. Omdat back-up tools uitgebreide rechten nodig hebben op je website om elk bestand en elke database-entry te kunnen kopiëren, hebben zij in feite de “sleutels van het koninkrijk”.
Als een aanvaller die sleutels steelt van de provider, hoeven ze jouw wachtwoord niet te raden; ze kunnen simpelweg via de voordeur naar binnen lopen alsof ze de eigenaar zijn.
Hoe vind en verwijder je verborgen toegang tot je site
Als je producten van TeamUpdraft gebruikt, kun je er niet vanuit gaan dat je site veilig is, puur omdat je een back-up hebt. Je moet actieve stappen ondernemen om eventuele indringers eruit te schoppen en de deur achter hen op slot te doen.
Afhankelijk van welke tool je gebruikt, verschillen de stappen. Hier is een praktische checklist:
Heb je een account bij teamupdraft.com?
- Wijzig je wachtwoord. Dit is je eerste verdedigingslinie.
- Reset je tweestapsverificatie (2FA). Gebruik je een extra beveiligingsstap, zoals een code op je telefoon? Reset dit in je accountinstellingen om er zeker van te zijn dat aanvallers dit proces niet hebben overgenomen.
Gebruik je de UpdraftCentral cloudservice?
- Verbreek de verbinding. Log in op het WordPress-dashboard van elke site die je beheert en verwijder de verbindingssleutel. Hiermee kap je de link die aanvallers kunnen gebruiken om kwaadaardige commando’s naar je site te sturen.
- Controleer je gebruikers. Loop je lijst met administrator-accounts na. Zie je een naam of e-mailadres dat je niet herkent? Verwijder deze direct.
- Check je plugins. Zoek naar plugins die je niet zelf hebt geïnstalleerd en verwijder deze.
- Update alle wachtwoorden. Wijzig de wachtwoorden van elk administrator-account op je site.
Gebruik je UpdraftVault?
- Koppel je site opnieuw. TeamUpdraft heeft deze accounts uit veiligheidsoverwegingen al ontkoppeld, wat betekent dat je back-ups zijn gestopt. Log in en koppel ze opnieuw, maar pas nadat je je accountwachtwoord hebt gewijzigd.
Als je iets verdachts vindt — zoals een nieuwe admin-gebruiker die je niet hebt aangemaakt — is de veiligste stap om je website te herstellen vanuit een back-up die is gemaakt vóór 17 oktober.
De grotere les: begrijpen wat ‘vendor risk’ is
Dit incident legt een concept bloot dat we “vendor risk” noemen. Als ondernemer bouw je meestal geen eigen servers en schrijf je geen eigen back-up software; je vertrouwt erop dat andere bedrijven dat voor je doen. Dat is efficiënt, maar het creëert een afhankelijkheid.
Wanneer je een plugin of service “administrator”-toegang geeft tot je website, breid je jouw vertrouwen uit naar het beveiligingsteam van dat bedrijf. Als hun kantoor wordt gehackt, is jouw website in feite ook gehackt.
Om je bedrijf op de lange termijn te beschermen, is het zinvol om een audit te doen van wie de “sleutels van het koninkrijk” heeft. Stel jezelf de volgende vragen:
- Welke tools hebben volledige toegang tot mijn website of klantgegevens?
- Als dit bedrijf morgen gehackt zou worden, wat is dan het ergste dat er met mijn bedrijf kan gebeuren?
- Heb ik een manier om mijn site te herstellen die niet afhankelijk is van één enkele externe partij?
Het doel is niet om te stoppen met het gebruiken van handige tools, maar om je ervan bewust te zijn dat geen enkele leverancier 100% veilig is.
Veelgestelde vragen
Moet ik iets doen als ik de gratis versie van UpdraftPlus gebruik zonder account? Volgens de provider ben je niet getroffen door dit specifieke lek als je de gratis versie gebruikt en nooit een account hebt aangemaakt bij teamupdraft.com. Toch is het altijd een goede gewoonte om je plugins up-to-date te houden.
Waarom kan de plugin-provider dit niet automatisch voor mij oplossen? Hoewel ze het lek in hun eigen systeem kunnen dichten, kunnen ze niet zomaar in jouw private website kijken om een malafide admin-account te verwijderen of je persoonlijke wachtwoorden te wijzigen. Om redenen van veiligheid en privacy moeten sommige van deze stappen door de site-eigenaar zelf worden gedaan.
Is WordPress zelf onveilig? Nee. WordPress is een platform dat door miljoenen mensen wordt gebruikt. Het risico zit hier niet in het platform, maar in de externe “add-ons” (plugins) die erop worden geïnstalleerd. Het is alsof je een zeer veilig huis hebt, maar een slot installeert van een bedrijf dat zijn reservesleutels kwijt is.
Zeker weten dat je site echt schoon is
Een beveiligingschecklist volgen is een goed begin, maar voor een ondernemer die geen technische expert is, kan dit zenuwslopend zijn. Het is makkelijk om een verborgen admin-account of een klein stukje kwaadaardige code over het hoofd te zien in een map waar je normaal nooit kijkt.
Als je je zorgen maakt dat je site nog steeds gecompromitteerd is, of als je simpelweg de gemoedsrust wilt dat de achterdeur echt dicht is, kunnen wij helpen. Wij voeren professionele security audits uit en bieden beschermingsservices om de integriteit van je site te verifiëren, resterende dreigingen te verwijderen en je verdediging tegen toekomstige vendor risks te versterken.
Wil je dat een professional je werk dubbelcheckt en ervoor zorgt dat je bedrijf veilig is? Neem dan gerust contact met ons op via /contact.
Bronnen:

Gecontroleerd door
David Velarde RoblesHij/Hem · Inhoudelijk controleur · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op