Betaalbare AI-assistent of risico? Zo bescherm je je kleine onderneming tegen Muse AI
Hook – Waarom dit voor jouw bedrijf belangrijk is
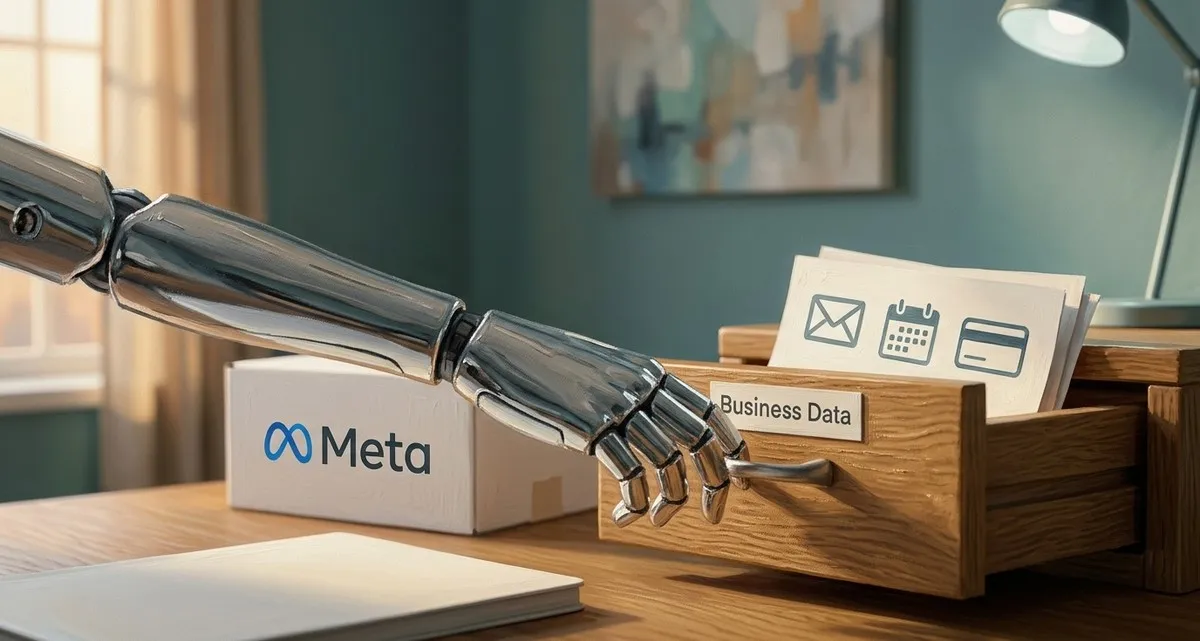
Stel je een digitale assistent voor die e‑mails opstelt, reizen boekt en zelfs facturen betaalt. Klinkt als een productiviteitsboost, toch? Meta’s nieuwe Muse AI‑agent belooft precies dat – maar vraagt toegang tot de tools die je bedrijf draaiende houden: e‑mail, agenda, betaalservices en zelfs apps met gezondheidsgegevens. Voor een ondernemer die geen tech‑expert is, voelt dat als het overhandigen van de sleutels van je kantoor. Voordat je Muse toegang geeft tot je inbox, bekijken we de echte risico’s en de vragen die je moet stellen.
Wat is Muse en welke data vraagt het?
Muse wordt gepresenteerd als een persoonlijke AI‑assistent die namens jou acties kan uitvoeren in alledaagse diensten. Om dat te doen, vraagt het om verbinding met de apps die je het meest gebruikt:
| Dienst | Veelvoorkomende zakelijke toepassing | Waarom Muse toegang wil |
|---|---|---|
| E‑mail | Klantvragen, facturen, marketing | E‑mails lezen, opstellen en verzenden |
| Agenda | Afspraken, leveringsschema’s, rooster | Vergaderingen plannen, reizen boeken, herinneringen sturen |
| Betalingen (bijv. Stripe Link) | Online verkoop, leveranciersfacturen | Aankopen initiëren, rekeningen betalen, inkooporders aanmaken |
Wanneer je een koppeling inschakelt, slaat Muse een set inloggegevens (API‑sleutels of OAuth‑tokens) op die het toestaan te handelen alsof jij dat doet. Meta stelt dat de assistent draait in een secure virtual machine (een afgesloten computeromgeving die je data scheidt van andere Meta‑diensten) en dat het nooit je wachtwoorden direct ziet. Toch is het feit dat een externe AI je communicatie kan lezen en erop kan reageren een flinke stap verder dan de gebruikelijke “alleen‑lezen” koppelingen die veel tools bieden.
Waarom de dataverzoeken relevant zijn voor jouw kleine onderneming
- Financiële blootstelling – Als Muse betalingen kan initiëren, kan een bug of een kwaadwillende prompt leiden tot ongeautoriseerde afschrijvingen.
- Privacy van klanten – E‑mails bevatten vaak persoonsgegevens (adressen, gezondheidsinformatie, betaalgegevens). Een lek kan GDPR‑schendingen en reputatieschade veroorzaken.
- Operationele verstoring – Een AI die automatisch reizen boekt of agenda‑items wijzigt, kan voor chaos zorgen als het een verzoek verkeerd interpreteert.
- Vendor‑lock‑in – Afhankelijk worden van één AI‑platform voor meerdere kernprocessen maakt het later overstappen lastiger.
Voor een lokale bakkerij die één e‑mailadres gebruikt voor bestellingen, een agenda voor bezorgmomenten en een betaalgateway voor online verkoop, kan één fout een dag omzet kosten en het vertrouwen van klanten aantasten.
Vendor‑risk checklist voor elke AI‑assistent
Behandel een AI‑assistent net als elke derde‑partijsoftware. Voordat je op “Verbinden” klikt, doorloop deze checklist:
| Vraag | Waar op letten |
|---|---|
| Welke exacte rechten worden gevraagd? | Zoek naar granulaire scopes (bijv. “alleen‑lezen e‑mail” vs. “e‑mail verzenden”). Vermijd “volledige toegang” tenzij absoluut noodzakelijk. |
| Hoe worden mijn data opgeslagen en verwerkt? | Vraag of er versleuteling in rust is, of workloads geïsoleerd worden en waar de datacenters zich bevinden (EU‑locatie is preferabel voor GDPR). |
| Kan de AI mijn wachtwoorden of betaalgegevens zien? | Meta claimt dat Muse geen wachtwoorden kan lezen; controleer dat de integratie token‑gebaseerde authenticatie gebruikt i.p.v. ruwe credentials. |
| Wat gebeurt er met mijn data als ik de dienst stop? | Zorg dat je de koppeling kunt intrekken en dat de provider je data verwijdert of teruggeeft binnen een redelijke termijn. |
| Is er een gebruiks‑meter of waarschuwingssysteem? | Een dashboard dat laat zien hoeveel acties de AI heeft uitgevoerd helpt onverwachte activiteit te signaleren. |
| Welke aansprakelijkheid neemt de leverancier op zich? | Bekijk de algemene voorwaarden voor vrijwaringsclausules en eventuele verzekeringsdekking. |
| Kan ik de AI testen in een sandbox of pilot? | Begin met een niet‑kritisch account (bijv. een test‑e‑mail) voordat je productie‑systemen koppelt. |
Concrete stappen om je bedrijf te beschermen
- Begin met een beperkte pilot – Koppel Muse alleen aan een test‑e‑mail en een dummy‑agenda. Observeer het gedrag voordat je echte klantdata blootstelt.
- Gebruik gescheiden zakelijke accounts – Maak, waar mogelijk, een apart e‑mailadres en betaalaccount alleen voor AI‑taken. Zo beperk je de impact bij een incident.
- Schakel multi‑factor authenticatie (MFA) in op elke gekoppelde account. Zelfs als een AI‑token wordt gecompromitteerd, heeft een aanvaller nog een tweede verificatiestap nodig.
- Evalueer rechten periodiek – Stel een maandelijkse herinnering in om te controleren welke apps nog verbonden zijn en of scopes aangescherpt kunnen worden.
- Overweeg een third‑party risk assessment – Een professionele review kan verborgen afhankelijkheden opsporen en contractuele taal aanbevelen die je beschermt.
FAQ – Veelgestelde vragen over AI‑assistenten en datatoegang
Vraag: Ziet Muse ooit mijn wachtwoorden?
Antwoord: Meta stelt dat Muse draait in een secure virtual machine zonder directe toegang tot wachtwoorden. Het maakt gebruik van token‑gebaseerde authenticatie, waardoor je beperkte toegang verleent zonder het echte wachtwoord te delen.
Vraag: Wat gebeurt er met mijn data als ik stop met Muse?
Antwoord: Je kunt de koppeling intrekken via de app‑instellingen. Meta’s documentatie zegt dat data in de Secure VM na een korte retentietijd wordt verwijderd, maar controleer de exacte termijn voordat je akkoord gaat.
Vraag: Kan ik beperken wat Muse mag doen, bijvoorbeeld alleen e‑mail lezen maar niet verzenden?
Antwoord: Het huidige permissiemodel groepeert lees‑ en schrijfbewerkingen voor de meeste diensten. Als je strakkere controle wilt, gebruik dan een apart testaccount voor de AI of wacht op toekomstige granulaire scopes.
Vraag: Voldoet het gebruik van Muse aan de GDPR?
Antwoord: Muse slaat data op in EU‑gebaseerde servers en versleutelt deze in rust, maar je moet nog steeds een rechtsgrond hebben voor het verwerken van klantgegevens en kunnen voldoen aan verzoeken tot verwijdering.
Afsluiting – Houd je data veilig terwijl je AI verkent
AI‑assistenten zoals Muse kunnen tijd vrijmaken, maar ze introduceren ook een nieuw type vendor‑risk. Bij IT Move NL helpen we kleine ondernemers deze keuzes met vertrouwen te maken. Onze dienst Security & Protection omvat data‑toegangs‑reviews, continue monitoring en risico‑analyses die passen bij jouw tools. Ben je benieuwd naar Muse – of een andere AI‑workflow – dan kunnen we een gratis vendor‑risk assessment inplannen om de juiste beveiligingsmaatregelen voor jouw bedrijf te bepalen.
We staan klaar om AI veilig voor jouw onderneming te laten werken.
Bronnen:

Hij/Hem · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
 Nederlandse versie geschreven met hulp van Mistral AI.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen


Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op