De open deur waar je niet vanaf wist
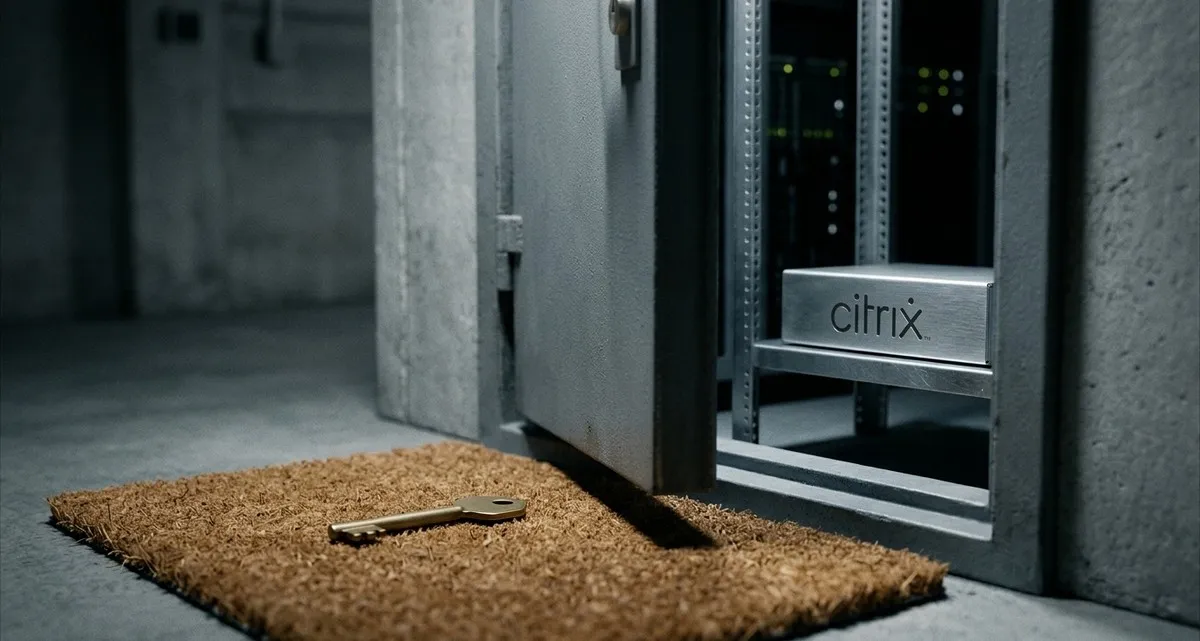
Afbeelding gemaakt met AI
Dit artikel en de omslagafbeelding zijn gemaakt met kunstmatige intelligentie (AI).
Stel je voor: je investeert duizenden euro’s in een high-end beveiligingssysteem voor je bedrijf. Je hebt de beste sloten, de nieuwste camera’s en een versterkte deur. Je voelt je veilig, dus je stopt met nadenken over beveiliging.
Dan ontdek je op een ochtend dat de fabrikant van je sloten per ongeluk een ‘moedersleutel’ onder de deurmat heeft achtergelaten — en dat professionele inbrekers deze sleutel al weken gebruiken om zo simpelweg winkels door de hele stad binnen te stappen.
Dit is precies wat er onlangs is gebeurd met een technologie genaamd Citrix NetScaler. Voor veel ondernemers is dit het schoolvoorbeeld van ‘onzichtbare infrastructuur’. Het is de apparatuur die aan de rand van je netwerk staat en zaken regelt zoals de toegang op afstand voor je medewerkers of het verdelen van het verkeer naar je website. Omdat het op de achtergrond gewoon werkt, vergeet je makkelijk dat het er is.
Totdat het de weg wordt waarlangs een hacker je systeem binnenkomt.
Het risico: hoe netwerklekken de deur openzetten voor hackers
Citrix heeft onlangs een waarschuwing uitgegeven voor haar NetScaler-producten. Er zijn verschillende kritieke lekken ontdekt die aanvallers in staat stellen om zogenaamde ‘remote code execution’ uit te voeren. In gewone mensentaal: een vreemde op internet kan een specifiek commando naar jouw systeem sturen en het systeem foppen om kwaadaardige software uit te voeren.
Het meest zorgwekkende is dat dit ‘zero-day’ kwetsbaarheden waren. Dit betekent dat de aanvallers de gaten vonden voordat het softwarebedrijf dat deed. Er was geen waarschuwing, geen update om te installeren en geen manier om jezelf te verdedigen totdat het lek publiekelijk bekend werd gemaakt.
Voor een ondernemer is dit een horrorscenario. Of je nu een transportbedrijf runt met een vloot busjes of een drukke tandartspraktijk, je netwerk is de ruggengraat van je bedrijfsvoering. Als een aanvaller controle krijgt over je gateway — de ‘voordeur’ van je netwerk — kunnen ze potentieel klantgegevens stelen, je bestanden gijzelen met ransomware of je hele bedrijfsvoering platleggen.
Waarom ‘installeren en vergeten’ een risico is voor je bedrijf
Veel kleine bedrijven trappen in de ‘installeren en vergeten’-val. Je betaalt een technicus om je server of cloudgateway in te richten, en zolang het internet werkt en de medewerkers kunnen inloggen, ga je ervan uit dat alles in orde is.
Het probleem is dat technologie geen statisch product is; het is een levend organisme. Elke dag worden er nieuwe dreigingen ontdekt. Een systeem dat op maandag perfect beveiligd was, kan op vrijdag wagenwijd openstaan.
Als je je infrastructuur niet actief monitort, hoop je eigenlijk gewoon dat niemand de ‘moedersleutel’ van je sloten vindt. Maar zoals de situatie bij Citrix laat zien: de mensen die naar die sleutels zoeken, zijn professioneel, gemotiveerd en snel.
Wat je nu moet doen
Als je Citrix NetScaler of vergelijkbare gateway-technologie gebruikt voor je thuiswerkplekken en netwerkverkeer, kun je het je niet veroorloven om passief te blijven. Zo pak je dit aan:
1. Inventariseer je netwerkbeveiliging en ‘onzichtbare’ apparatuur Vraag je IT-beheerder of provider om een volledige lijst van de hardware en software die aan de rand van je netwerk staat. Als je niet weet wat je hebt, weet je ook niet of het lek is.
2. Eis een strak schema voor updates Updates zijn er niet alleen voor nieuwe functies; ze zijn er om beveiligingsgaten te dichten. Zorg dat je systemen direct worden bijgewerkt zodra er een kritieke patch (beveiligingsupdate) uitkomt. In het geval van de recente Citrix-lekken heeft het bedrijf fixes uitgebracht die direct geïnstalleerd moeten worden om de deur dicht te doen.
3. Stap over op actieve monitoring Het doel is om te bewegen van ‘dingen repareren als ze kapot gaan’ naar ‘voorkomen dat dingen kapot gaan’. Dit betekent dat er een systeem moet zijn dat je waarschuwt voor kwetsbaarheden voordat ze worden misbruikt.
Veelgestelde vragen
Moet ik me zorgen maken als ik niet weet wat een “NetScaler” is? Misschien gebruik je dit specifieke product niet, maar de les geldt voor alles. Of het nu gaat om de hosting van je website, je mailserver of de firewall van je kantoor: elk stuk software kan een ‘zero-day’ lek hebben. Het risico zit hem niet in één product, maar in de gewoonte om achtergrondtechnologie te negeren.
Kan ik niet gewoon vertrouwen op mijn IT-leverancier? Dat zou moeten, maar je moet het controleren. Stel ze specifiek de vraag: “Hoe houden we zero-day kwetsbaarheden voor onze gateway en serverinfrastructuur bij?” Als het antwoord is “we wachten op de update-melding”, dan zijn ze reactief in plaats van proactief.
Is het mogelijk om 100% veilig te zijn? Nee. Dat kan niemand beloven. Er is echter een enorm verschil tussen een bedrijf dat een ‘makkelijk doelwit’ is (geen updates, geen monitoring) en een bedrijf dat een ‘moeilijk doelwit’ is (dagelijks gemonitord en bijgewerkt). De meeste aanvallers zoeken de weg van de minste weerstand.
Stop met gokken over je beveiliging
Het incident bij Citrix is een herinnering dat de gevaarlijkste lekken degene zijn die je niet ziet. Als je een ‘instellen en vergeten’-aanpak hanteert voor je IT, laat je de voordeur van je bedrijf eigenlijk ongesloten.
Bij IT Move NL zijn we gespecialiseerd in Security & Protection. We installeren niet alleen software, maar zorgen voor de continue monitoring en updates die die ‘onzichtbare’ deuren gesloten houden. Wij houden de kwetsbaarheden bij, zodat jij je tijd niet hoeft te besteden aan het lezen van beveiligingsbulletins.
Weet je niet zeker wat er precies op je netwerk draait of dat je systemen up-to-date zijn? Laten we dat uitzoeken. Neem contact met ons op voor een security audit, dan helpen we je om je eigen onzichtbare lekken te vinden voordat iemand anders dat doet. Ga naar /contact.
Bronnen:

Gecontroleerd door
David Velarde RoblesHij/Hem · Inhoudelijk controleur · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op