La puerta abierta que no sabías que tenías
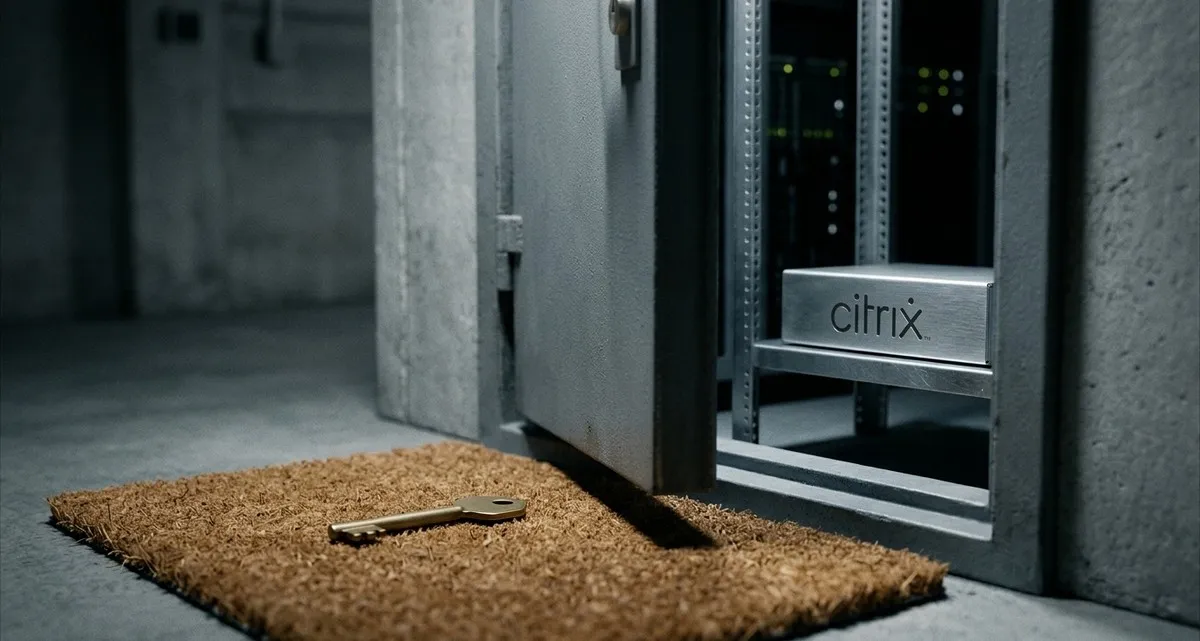
Imagen generada con IA
Este artículo y su imagen de portada se han generado con inteligencia artificial (IA).
Imagina que inviertes miles de euros en instalar un sistema de seguridad de última generación para tu negocio. Tienes las mejores cerraduras, las cámaras más modernas y una puerta blindada. Te sientes seguro y, por lo tanto, dejas de preocuparte por la seguridad.
Entonces, una mañana, descubres que el fabricante de tus cerraduras dejó por error una “llave maestra” escondida bajo el felpudo de la entrada, y que unos ladrones profesionales la han estado usando durante semanas para entrar en tiendas de toda la ciudad.
Esto es exactamente lo que ha ocurrido recientemente con una tecnología llamada Citrix NetScaler. Para muchos dueños de negocios, esto es la definición de “infraestructura invisible”. Es ese equipo que se encuentra en el borde de tu red y que se encarga de cosas como el acceso remoto de tus empleados o de equilibrar el tráfico de tu página web. Como funciona en segundo plano, es muy fácil olvidar que existe.
Hasta que se convierte en la vía de entrada para un hacker.
El riesgo: Cómo las vulnerabilidades de red abren la puerta a los ciberdelincuentes
La empresa Citrix emitió recientemente una advertencia sobre sus productos NetScaler. Descubrieron varios fallos críticos que permitían a los atacantes realizar lo que se conoce como una “ejecución remota de código”. En lenguaje sencillo: alguien desde cualquier lugar del mundo podía enviar un comando específico a tu sistema y engañarlo para que ejecutara un software malicioso.
Lo más preocupante es que se trataba de vulnerabilidades “zero-day” (de día cero). Esto significa que los atacantes encontraron los agujeros antes que la propia empresa de software. No hubo aviso previo, no había ningún parche que instalar y no había forma de defenderse hasta que la vulnerabilidad se hizo pública.
Para quien gestiona un negocio, este es el escenario de pesadilla. Ya sea que dirijas una empresa de logística con una flota de furgonetas o una clínica dental con mucha afluencia, tu red es la columna vertebral de tu actividad. Si un atacante toma el control de tu puerta de enlace (la “entrada principal” a tu red), podría robar datos de clientes, bloquear tus archivos para pedirte un rescate o paralizar tu operativa por completo.
Por qué el enfoque de “instalar y olvidar” pone en riesgo tu negocio
Muchos negocios pequeños caen en la trampa de instalar la tecnología y olvidarse de ella. Pagas a un técnico para que configure tu servidor o tu pasarela en la nube y, mientras internet funcione y los empleados puedan entrar en sus cuentas, asumes que todo va bien.
El problema es que la tecnología no es un producto estático; es algo vivo. Cada día se descubren nuevas amenazas. Un sistema que era perfectamente seguro el lunes puede quedar totalmente expuesto el viernes.
Si no monitorizas activamente tu infraestructura, básicamente estás rezando para que nadie encuentre la “llave maestra” de tus cerraduras. Pero, como demuestra el caso de Citrix, quienes buscan esas llaves son profesionales, están motivados y son rápidos.
Qué debes hacer ahora
Si utilizas Citrix NetScaler o tecnología similar de pasarela para gestionar el teletrabajo y el tráfico de red, no puedes permitirte ser pasivo. Así es como debes actuar:
1. Audita tu seguridad de red y el equipo “invisible” Pide a tu responsable informático o a tu proveedor una lista completa del hardware y software que se encuentra en el perímetro de tu red. Si no sabes qué tienes, no puedes saber si algo falla.
2. Exige un calendario de actualizaciones Las actualizaciones no sirven solo para añadir funciones nuevas; sirven para cerrar agujeros de seguridad. Asegúrate de que tus sistemas se actualicen en el momento en que se publique un parche crítico. En el caso de los fallos de Citrix, la empresa lanzó correcciones que deben instalarse inmediatamente para cerrar la puerta.
3. Apuesta por la monitorización activa El objetivo es pasar de “arreglar las cosas cuando se rompen” a “evitar que se rompan”. Esto implica tener un sistema que te avise de las vulnerabilidades antes de que alguien las aproveche.
Preguntas frecuentes
¿Debo preocuparme si no sé qué es un “NetScaler”? Es posible que no uses este producto concreto, pero la lección se aplica a todo. Ya sea el hosting de tu web, tu servidor de correo o el firewall de tu oficina, cualquier software puede tener un fallo de “día cero”. El riesgo no es un producto específico, sino el hábito de ignorar la tecnología que trabaja en segundo plano.
¿No puedo simplemente confiar en que mi proveedor de IT se encargue de esto? Deberías, pero es necesario verificarlo. Pregúntales concretamente: “¿Cómo estamos rastreando las vulnerabilidades de día cero en nuestra infraestructura de servidores y pasarelas?”. Si la respuesta es “esperamos a que llegue la notificación de actualización”, están siendo reactivos, no proactivos.
¿Es posible estar 100% seguro? No. Nadie puede prometer eso. Sin embargo, hay una diferencia abismal entre un negocio que es un “objetivo fácil” (sin parches y sin monitorización) y uno que es un “objetivo difícil” (monitorizado y actualizado a diario). La mayoría de los atacantes buscan la entrada más sencilla.
Deja de adivinar si tu seguridad funciona
El incidente de Citrix es un recordatorio de que las vulnerabilidades más peligrosas son las que no se ven. Si basas tu informática en el enfoque de “instalar y olvidar”, estás dejando la puerta de tu negocio abierta.
En IT Move NL, nos especializamos en Seguridad y Protección. No nos limitamos a instalar software; ofrecemos servicios de monitorización y actualización continua para mantener cerradas esas puertas invisibles. Nosotros rastreamos las vulnerabilidades para que tú no tengas que pasar el día leyendo boletines de seguridad.
Si no estás seguro de qué se está ejecutando actualmente en tu red o si tus sistemas están al día, vamos a averiguarlo. Contacta con nosotros para realizar una auditoría de seguridad y te ayudaremos a identificar tus propias vulnerabilidades invisibles antes de que alguien más lo haga. Puedes escribirnos en /es/contact.
Fuentes:

Revisado por
David Velarde RoblesÉl · Revisor de contenido · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer en Essent B.V. con más de 10 años de experiencia en la industria tecnológica. Certificado en AWS, apasionado por arquitecturas serverless, Infrastructure as Code y DevOps. Competente en TypeScript, Python y Terraform. Con sede en Amersfoort, Países Bajos.
MANTENTE AL DÍA
// Insights de Cloud, IA y DevOps — directo a tu bandeja de entrada.
Sin spam. Date de baja cuando quieras.
// Artículos relacionados
¿Necesitas ayuda con tu infraestructura cloud?
Nuestro equipo de expertos está listo para ayudarte a navegar por las complejidades de la arquitectura cloud moderna.
Contáctenos