Gratis SSL‑certificaten krijgen een geldigheid van 64 dagen – wat jij moet doen
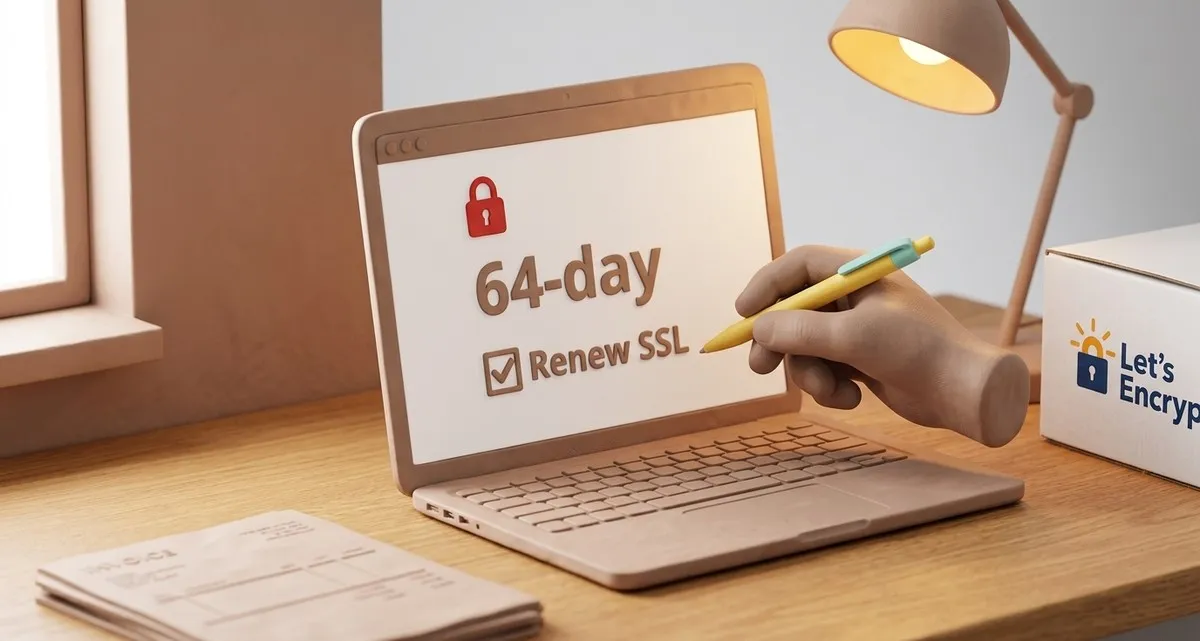
Afbeelding gemaakt met AI
Dit artikel en de omslagafbeelding zijn gemaakt met kunstmatige intelligentie (AI).
Je website kan in 2027 offline gaan – Let’s Encrypt verkort SSL‑certificaten tot 64 dagen
Gebruik je een gratis SSL‑certificaat van Let’s Encrypt voor je bedrijfswebsite, dan moet je vóór 10 februari 2027 iets aanpassen. Let’s Encrypt heeft aangekondigd dat de geldigheidsduur van de gratis certificaten wordt verkort van 90 naar 64 dagen. Het lijkt een klein verschil, maar het betekent dat je vaker moet vernieuwen – en als je dat niet doet, kan je site plotseling stoppen, met verlies van klanten en omzet.
In dit artikel leggen we uit wat de wijziging inhoudt, waarom het voor jou als ondernemer relevant is, en geven we een checklist met drie stappen die je vandaag nog kunt uitvoeren. Aan het einde laten we zien hoe IT Move NL het hele proces uit handen kan nemen, zodat je nooit meer een verlopen certificaat hoeft te vrezen.
Wat de 64‑dagen SSL‑wijziging voor jouw site betekent
Kortere levensduur = betere beveiliging
Let’s Encrypt introduceerde in 2016 certificaten met een geldigheid van 90 dagen om eigenaren te dwingen de vernieuwing te automatiseren. Een kortere levensduur beperkt de schade als een privésleutel wordt gestolen: de gestolen sleutel raakt sneller waardeloos omdat het certificaat eerder verloopt. De nieuwe periode van 64 dagen maakt die veiligheidsbuffer nog strakker.
Meer vernieuwingen = meer risico bij handmatige processen
Veel kleine ondernemers werken met een “set‑and‑forget” aanpak: een script dat maandelijks draait of een herinnering in de agenda. Die methoden werkten toen certificaten drie maanden geldig waren. Met een venster van 64 dagen moet je nu ongeveer elke twee maanden vernieuwen. Als je vernieuwing nog hard‑gecodeerd is op “60 dagen voor expiratie” of je nog handmatig op een knop klikt in een beheerconsole, mis je de deadline en toont je site de vervelende waarschuwing “Uw verbinding is niet privé”, of laadt hij helemaal niet meer.
De impact van een verlopen certificaat
Een verlopen SSL/TLS‑certificaat doet meer dan alleen een waarschuwing tonen. Moderne browsers blokkeren toegang tot sites met een ongeldig certificaat, wat betekent:
- Klanten kunnen geen bestellingen plaatsen in je webshop.
- Patiënten kunnen geen afspraken boeken via je portal.
- Je merk komt onprofessioneel over – een simpele beveiligingswaarschuwing kan direct het vertrouwen ondermijnen.
Een verlopen certificaat kan een dag verkeer omzetten in nul omzet.
Checklist in drie stappen om online te blijven
Hier is een 3‑stappen checklist om je gratis SSL‑certificaten automatisch te laten vernieuwen.
1. Controleer je huidige vernieuwingstijdschema
- Zoek naar hard‑gecodeerde waarden in je scripts of hosting‑control panels (veelvoorkomende waarden zijn 80, 83 of 60 dagen vóór expiratie).
- Controleer wanneer de laatste vernieuwing daadwerkelijk heeft plaatsgevonden. Als je nog op een 90‑dagen cyclus zit, moet je nu aanpassen.
2. Zorg dat je ACME‑client (de software die met Let’s Encrypt communiceert) ARI (ACME Renewal Information) ondersteunt
De meeste moderne ACME‑clients ontvangen een signaal van de certificaatautoriteit dat precies aangeeft wanneer ze moeten vernieuwen. Als je client verouderd is, negeert hij dat signaal en blijft hij vertrouwen op het oude hard‑gecodeerde schema. Update de client of stap over op een ondersteunde versie – meestal volstaat één regel configuratie.
3. Automatiseer monitoring en meldingen
Zelfs met automatisering kan er iets misgaan: een mislukte vernieuwing, een DNS‑wijziging of een tijdelijke netwerkstoring. Stel in:
- E‑mail‑ of sms‑meldingen bij vernieuwing‑fouten.
- Een health‑check die controleert of je site na elke vernieuwing een geldig certificaat serveert.
- Een fallback‑plan (bijvoorbeeld een tijdelijk zelf‑ondertekend certificaat) zodat de site bereikbaar blijft terwijl je het probleem oplost.
Wil je dit niet zelf beheren? Een managed SSL‑service kan het volledige proces voor je afhandelen en je op de hoogte houden.
Veelgestelde vragen
V: Ik gebruik geen Let’s Encrypt – heeft dit invloed op mij? A: De wijziging geldt alleen voor Let’s Encrypt‑certificaten. Gebruik je een andere certificaatautoriteit, controleer dan hun vernieuwingstermijnen. Het principe blijft echter hetzelfde: kortere levensduur vraagt om betrouwbare automatisering.
V: Mijn website draait op een platform dat “SSL inbegrepen” claimt. Moet ik me nog zorgen? A: Veel hosting‑platformen beheren SSL nu voor je, maar alleen als ze hun automatisering hebben aangepast aan het nieuwe 64‑dagen schema. Controleer bij je host of ze de uitrol in februari 2027 hebben getest. Vraag anders om bevestiging.
V: Kan ik nog een 90‑dagen certificaat blijven gebruiken als ik niets wil veranderen? A: Let’s Encrypt stopt met het uitgeven van 90‑dagen certificaten op 10 februari 2027. Dan moet je overstappen naar een andere autoriteit die langere looptijden biedt, wat meestal extra kosten met zich meebrengt. Voor de meeste kleine bedrijven weegt dat niet op tegen het risico van handmatige vernieuwingen.
Houd je site veilig en altijd online met IT Move NL
Het beheren van SSL/TLS‑certificaten klinkt technisch, maar de consequentie is simpel: een verlopen certificaat kan je website stilleggen. Onze Security & Protection‑service neemt die zorg uit je handen. Wij:
- Monitoren je certificaten 24/7 en vernieuwen ze automatisch vóór expiratie.
- Sturen real‑time meldingen bij een mislukte vernieuwing, zodat je nooit in het duister tast.
- Zorgen dat je website voldoet aan de nieuwste beveiligingsrichtlijnen, inclusief de komende 64‑dagen Let’s Encrypt‑wijziging en eventuele toekomstige verkortingen.
Denk aan ons als de vriend die altijd controleert of de lichten aanstaan voordat je het huis verlaat. Jij richt je op je bakkerij, kliniek of webshop; wij zorgen dat de digitale voordeur open blijft.
Klaar om je site te beschermen? Neem vandaag nog contact op via IT Move NL en laat ons de SSL‑kopzorgen wegnemen, zodat je ongestoord kunt blijven bedienen.
Bronnen:

Gecontroleerd door
David Velarde RoblesHij/Hem · Inhoudelijk controleur · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen

Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op