Los certificados SSL gratuitos pasarán a 64 días – lo que todo propietario debe hacer
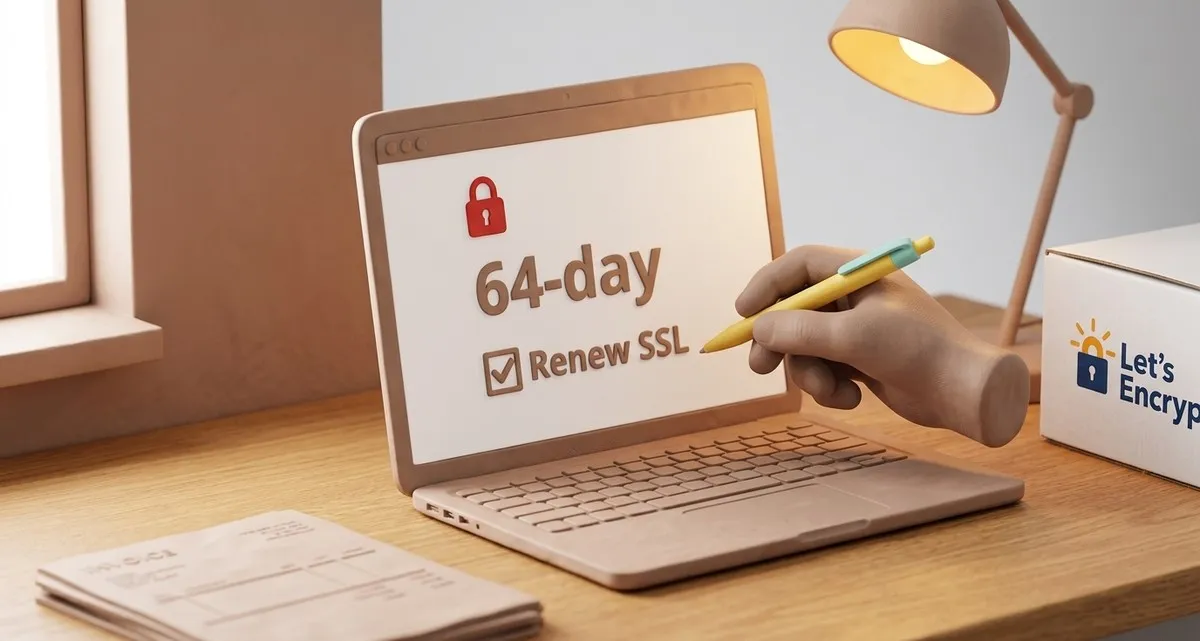
Imagen generada con IA
Este artículo y su imagen de portada se han generado con inteligencia artificial (IA).
Tu web podría quedar fuera de línea en 2027 – Let’s Encrypt acorta los certificados SSL a 64 días
Si tu página web empresarial utiliza un certificado SSL gratuito de Let’s Encrypt, tendrás que ajustar algo antes del 10 de febrero de 2027. Let’s Encrypt ha anunciado que reducirá la duración de sus certificados gratuitos de 90 días a 64 días. Parece poco, pero implica renovaciones más frecuentes; y si se te pasa, tu sitio puede dejar de funcionar de golpe, con pérdida de clientes y facturación.
En este artículo te explicamos en qué consiste el cambio, por qué es importante para el dueño de una pequeña empresa y te ofrecemos una checklist de tres pasos que puedes aplicar hoy mismo. Al final verás cómo IT Move NL puede encargarse de todo el proceso, para que nunca más te preocupe un certificado caducado.
Qué significa el cambio a 64 días para tu sitio
Vida útil más corta = mayor seguridad
Let’s Encrypt introdujo los certificados de 90 días en 2016 para obligar a los propietarios a automatizar la renovación. Un periodo más corto limita el daño si una clave privada es robada: la clave deja de ser útil antes porque el certificado expira más rápido. Con una ventana de 64 días se refuerza aún más esa protección.
Más renovaciones = más riesgo si lo haces manualmente
Muchos dueños de pequeñas empresas confían en un enfoque “configurar‑y‑olvidar”: un script que se ejecuta una vez al mes o un recordatorio en el calendario. Ese método funcionaba cuando los certificados duraban tres meses. Con la ventana de 64 días tendrás que renovar aproximadamente cada dos meses. Si tu proceso de renovación está programado para ejecutarse “60 días antes de la caducidad” o sigues pulsando un botón en la consola web, pasarás el plazo y tu sitio mostrará la temida advertencia “Su conexión no es privada”, o simplemente dejará de cargar.
Consecuencias de un certificado caducado
Un certificado SSL/TLS caducado no solo muestra una advertencia. Los navegadores modernos bloquean el acceso a sitios con certificados no válidos, lo que implica:
- Los clientes no pueden realizar pedidos en tu tienda online.
- Los pacientes no pueden reservar citas en el portal de tu clínica.
- Tu marca pierde profesionalidad – una simple alerta de seguridad puede erosionar la confianza al instante.
Un certificado caducado puede convertir el tráfico de un día en cero ingresos.
Checklist de 3 pasos para mantenerte online
A continuación tienes una lista de 3 pasos para que tus certificados SSL gratuitos se renueven de forma automática.
1. Audita tu calendario de renovación actual
- Busca valores codificados en tus scripts o paneles de control de hosting (los más habituales son 80, 83 o 60 días antes de la caducidad).
- Verifica cuándo fue la última renovación. Si sigues con una cadencia de 90 días, debes ajustarla ahora.
2. Comprueba que tu cliente ACME (el software que habla con Let’s Encrypt) soporte ARI (Información de Renovación ACME)
La mayoría de los clientes ACME modernos pueden recibir una señal de la autoridad certificadora indicando el momento exacto de renovación. Si tu cliente es antiguo, puede ignorar esa señal y seguir usando el horario codificado. Actualiza el cliente o cámbialo por uno compatible – normalmente basta con añadir una línea de configuración.
3. Configura monitorización y alertas automáticas
Aunque la renovación sea automática, pueden surgir problemas: una renovación fallida, un cambio de DNS o una caída temporal de la red. Configura:
- Alertas por correo electrónico o SMS para fallos de renovación.
- Un chequeo de salud que verifique que tu sitio sigue sirviendo un certificado válido tras cada renovación.
- Un plan de contingencia (por ejemplo, un certificado autofirmado temporal) que mantenga el sitio accesible mientras solucionas el incidente.
Si prefieres no gestionar esto tú mismo, un servicio gestionado de SSL puede encargarse de todo y mantenerte informado.
Preguntas frecuentes
P: No utilizo Let’s Encrypt, ¿me afecta?
R: El cambio solo afecta a los certificados de Let’s Encrypt. Si usas otra autoridad certificadora, revisa sus políticas de renovación. Sin embargo, la lección es la misma: vidas más cortas requieren automatización fiable.
P: Mi web está alojada en una plataforma que dice “SSL incluido”. ¿Tengo que preocuparme?
R: Muchas plataformas gestionan el SSL por ti, pero solo si han actualizado su automatización al nuevo calendario de 64 días. Confirma con tu proveedor que ha probado el despliegue de febrero de 2027. Si tienes dudas, pídele la confirmación.
P: ¿Puedo seguir usando un certificado de 90 días si no quiero cambiar nada?
R: Let’s Encrypt dejará de emitir certificados de 90 días el 10 de febrero de 2027. Tendrías que pasar a otra autoridad que ofrezca periodos más largos, lo que suele suponer un coste. Para la mayoría de las pequeñas empresas, el gasto extra no compensa el riesgo de renovaciones manuales.
Mantén tu sitio seguro y siempre online con IT Move NL
Gestionar certificados SSL/TLS puede sonar técnico, pero la consecuencia es sencilla: un certificado caducado puede cerrar tu web. Nuestro servicio Seguridad y Protección elimina la molestia del proceso. Nosotros:
- Monitorizamos tus certificados 24 / 7 y los renovamos automáticamente antes de que expiren.
- Enviamos alertas en tiempo real si una renovación falla, para que nunca te quedes sin saber.
- Mantenemos tu web conforme a las mejores prácticas de seguridad, incluida la próxima reducción a 64 días de Let’s Encrypt y futuras disminuciones.
Piénsanos como el amigo que siempre revisa que las luces estén encendidas antes de que salgas de casa. Tú te concentras en tu panadería, clínica o tienda online; nosotros nos aseguramos de que la puerta digital siga abierta.
¿Listo para proteger tu sitio? Contacta a IT Move NL hoy mismo y deja que nos encarguemos de los dolores de cabeza del SSL, para que puedas seguir atendiendo a tus clientes sin interrupciones. Nuestro servicio de Seguridad y Protección gestiona la renovación de tus certificados SSL gratuitos, con monitorización 24 / 7. Contacta aquí
Fuentes:

Revisado por
David Velarde RoblesÉl · Revisor de contenido · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer en Essent B.V. con más de 10 años de experiencia en la industria tecnológica. Certificado en AWS, apasionado por arquitecturas serverless, Infrastructure as Code y DevOps. Competente en TypeScript, Python y Terraform. Con sede en Amersfoort, Países Bajos.
MANTENTE AL DÍA
// Insights de Cloud, IA y DevOps — directo a tu bandeja de entrada.
Sin spam. Date de baja cuando quieras.
// Artículos relacionados
Cómo evitar certificados SSL falsos y secuestros de DNS: lista de verificación sencilla
8 de octubre de 2026

Terabytes de contraseñas filtrados por una herramienta de IA: lo que todo pequeño negocio debe hacer ahora
13 de agosto de 2026
8,7 millones de viajeros afectados: qué deben hacer las pequeñas empresas
28 de agosto de 2026
¿Necesitas ayuda con tu infraestructura cloud?
Nuestro equipo de expertos está listo para ayudarte a navegar por las complejidades de la arquitectura cloud moderna.
Contáctenos