Je medewerkers gebruiken software waar je niets van weet: de risico's van Shadow IT
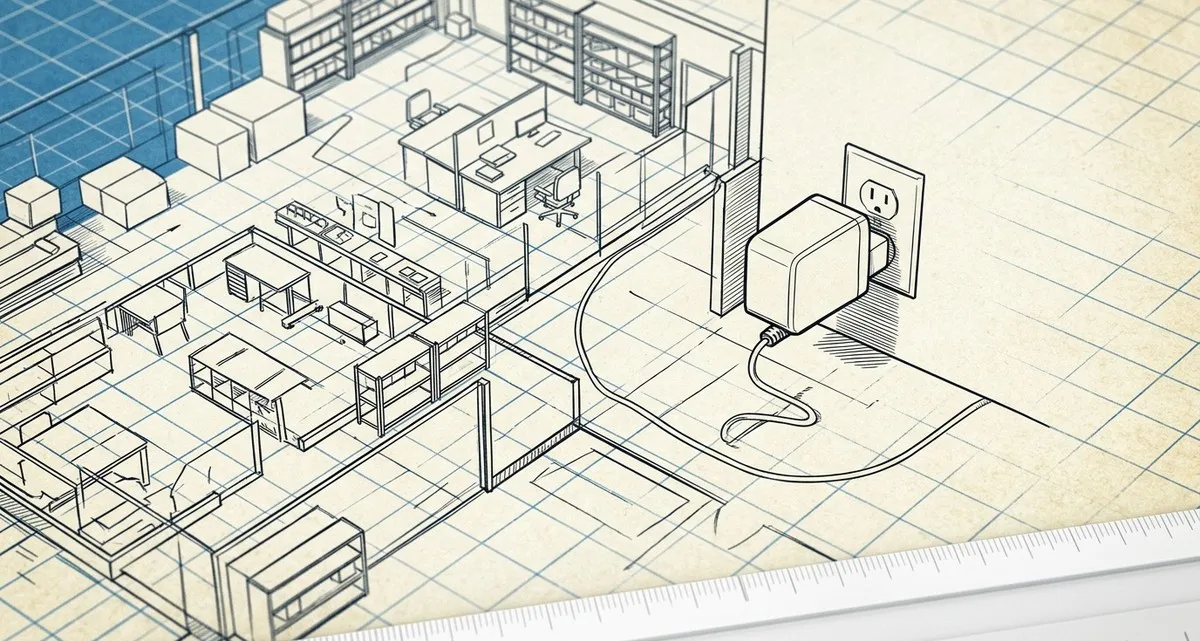
Afbeelding gemaakt met AI
Dit artikel en de omslagafbeelding zijn gemaakt met kunstmatige intelligentie (AI).
Stel je voor: een medewerker ontdekt een handige, gratis app die klantlijsten veel beter organiseert dan het systeem dat je nu gebruikt. Je collega vertelt het je niet — niet om iets te verbergen, maar omdat ze simpelweg efficiënter willen werken en dachten dat het geen probleem was. Ze beginnen namen, e-mailadressen en telefoonnummers van klanten te uploaden naar deze nieuwe tool om hun werk sneller af te krijgen.
Op het eerste gezicht lijkt dit op een proactieve medewerker. In werkelijkheid hebben ze zojuist een juridisch en beveiligingsgat in je bedrijf gecreëerd dat je niet kunt zien, maar waar jij wel wettelijk verantwoordelijk voor bent.
De valkuil van het gemak: wat is Shadow IT?
Shadow IT is simpelweg het gebruik van software, apparaten of clouddiensten binnen een bedrijf zonder dat de eigenaar of het management hiervan op de hoogte is of hiervoor toestemming heeft gegeven.
Dit gebeurt meestal door de ‘gemaksvalkuil’. Moderne software is extreem toegankelijk. Met alleen een Gmail-account en een creditcard (of een gratis proefperiode) kan een medewerker binnen dertig seconden een krachtige tool voor projectmanagement, een bestandsshare-site of een AI-chatbot in gebruik nemen.
Voor een ondernemer voelt dit als een overwinning: je team vindt manieren om sneller te werken. Maar het gevaar zit hem niet in de software zelf, maar in het gebrek aan toezicht. Zodra data je beheerde systemen verlaat en op een niet-goedgekeurd platform belandt, verlies je de controle over:
- Waar de data wordt opgeslagen: Staat het op een server in een land met lakse privacywetgeving?
- Wie erbij kan: Heeft de softwareleverancier het recht om jouw data te gebruiken om hun eigen AI te trainen?
Denk bijvoorbeeld aan een klein transportbedrijf met een paar busjes. Een planner begint een gratis, niet-goedgekeurde online kaarttool te gebruiken om routes met chauffeurs te delen, waarbij klantadressen en contactgegevens worden geüpload om het proces te versnellen. Als die tool wordt gehackt, zullen klanten niet de app verwijten, maar het transportbedrijf. En de Autoriteit Persoonsgegevens zal de ondernemer aansprakelijk houden.
Een les van de Metropolitan Police
Dit risico geldt niet alleen voor kleine bedrijven; het gebeurt zelfs op het hoogste organisatieniveau. Onlangs kreeg de Metropolitan Police in het Verenigd Koninkrijk een officiële berisping van hun toezichthouder (de ICO) vanwege precies dit soort nalatigheid.
Agenten en medewerkers gebruikten een niet-goedgekeurd platform van een externe partij om gegevens over vermoedelijke winkeldieven te delen. Het doel was goed: ze wilden retailcriminaliteit effectiever aanpakken. De tool maakte het mogelijk om rapporten en foto’s te uploaden, wat een praktische manier leek om het werk te doen.
Omdat het echter om ‘shadow IT’ ging, was er nooit een fatsoenlijke privacytoetsing uitgevoerd. De toezichthouder stelde vast dat persoonlijke gegevens — waaronder namen en geboortedata — onrechtmatig waren verwerkt, zonder dat daar een wettelijke basis of toestemming voor was.
De les is duidelijk: gemak is geen beveiligingsstrategie. Zelfs als de intentie is om behulpzamer of efficiënter te zijn, creëer je door controles te omzeilen een risico dat kan leiden tot juridische sancties en verlies van vertrouwen. Als een grote politieorganisatie in deze valkuil kan trappen, kan elk bedrijf dat.
Zo krijg je grip op je software en Shadow IT
Je hoeft geen spion te worden of je medewerkers constant in de gaten te houden om dit op te lossen. Het doel is om van een onzichtbaar risico naar een beheerde beveiliging te gaan.
Hier zijn een paar praktische stappen om te beginnen:
**1. Houd een ‘software-inventarisatie’ ** Vraag je team eerlijk te zijn over de tools die ze gebruiken. Breng dit als een manier om hen te helpen: “Ik wil er zeker van zijn dat jullie de beste tools hebben voor je werk, en dat die tools veilig zijn zodat we geen data verliezen.”
2. Maak een simpel goedkeuringsproces
Medewerkers gebruiken shadow IT vaak omdat de ‘officiële’ weg te traag of te ingewikkeld is. Spreek een simpele regel af: “Als je een tool vindt die ons kan helpen, laat het me weten. We kijken samen tien minuten naar de privacyinstellingen en als het veilig is, mag je het gebruiken.”
3. Centraliseer je logins
Gebruik waar mogelijk zakelijke accounts in plaats van medewerkers te laten aanmelden met persoonlijke e-mailadressen. Zo zorg je ervoor dat als een medewerker uit dienst gaat, de data bij het bedrijf blijft en niet verdwijnt in een privéaccount.
Veelgestelde vragen
Hoe weet ik of mijn bedrijf een Shadow IT-probleem heeft?
Als je niet voor 100% zeker weet welke apps je medewerkers gebruiken om klantgegevens te verwerken, heb je een Shadow IT-probleem. Veelvoorkomende signalen zijn medewerkers die tools noemen waar je nog nooit van hebt gehoord, of bestanden die in formaten verschijnen die niet passen bij je officiële software.
Is het niet overdreven om je zorgen te maken over een paar gratis apps?
Nee, want de wettelijke verantwoordelijkheid voor gegevensbescherming (zoals de AVG/GDPR) maakt geen onderscheid tussen gratis of betaalde tools, en het maakt niet uit of de medewerker goede bedoelingen had. Als klantgegevens lekken via een niet-goedgekeurde tool, is de ondernemer degene die de boete krijgt.
Wordt mijn team niet vertraagd als ik software beperk?
Niet als je ‘beperken’ vervangt door ‘beheren’. Het doel is niet om bij elke nieuwe tool “nee” te zeggen, maar om “ja” te zeggen tegen de tools die veilig zijn.
Beveilig je onzichtbare datastromen
De gevaarlijkste risico’s zijn de risico’s die je niet ziet. Wanneer data naar niet-goedgekeurde tools stroomt, ontstaat er een ‘blinde vlek’ in de beveiliging van je bedrijf die je met geen enkele firewall kunt oplossen.
Bij IT Move NL helpen we ondernemers om deze onzichtbare stromen weer in kaart te brengen. Met onze diensten voor Security & Protection kunnen we je huidige softwarestack auditen, monitoren waar je data daadwerkelijk naartoe gaat en je team helpen overstappen naar een beheerde, veilige omgeving.
Je kunt je team innovatief en efficiënt laten zijn zonder de juridische veiligheid van je bedrijf te riskeren voor een gratis app. Maak je je zorgen over wat er in de schaduw van je bedrijf draait? Laten we eens kletsen om alles veilig te stellen via /contact.
Bronnen:

Gecontroleerd door
David Velarde RoblesHij/Hem · Inhoudelijk controleur · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op