WordPress‑beveiligingsalert: patch de Click2Shell‑kwetsbaarheid nu
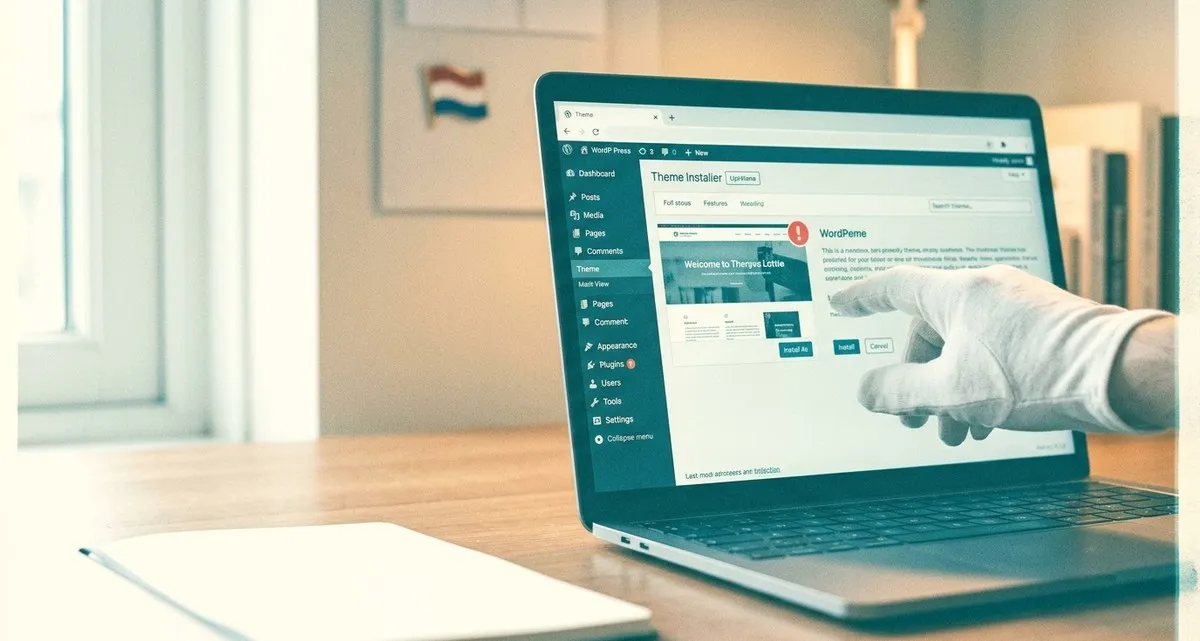
Eén klik, één risico – waarom je je WordPress‑site vandaag moet patchen
Stel je voor: je krijgt een e‑mail die er volkomen normaal uitziet, je klikt op een link en er lijkt niets te gebeuren. Ondertussen heeft een verborgen script de WordPress‑admin laten een thema downloaden en installeren dat je nooit hebt gekozen. In een paar seconden heeft een hacker code‑uitvoeringsrechten op je website – dat kan een bevroren webshop, gestolen klantgegevens of volledige uitval betekenen.
Dat is precies wat de nieuwe Click2Shell‑kwetsbaarheid doet. Hij treft het WordPress‑platform, dat een groot deel van de Nederlandse kleine‑ondernemingssites aandrijft – van bakkerijen tot boutique‑webshops. Het goede nieuws? de oplossing is al beschikbaar en de stappen om jezelf te beschermen zijn simpel. We leggen uit wat er gebeurt, waarom het jou raakt en hoe je je site nu meteen kunt beveiligen.
Wat is de Click2Shell‑kwetsbaarheid in WordPress?
Click2Shell is een fout in de kern van WordPress. Wanneer een beheerder die al is ingelogd een speciaal vormgegeven URL aanklikt, interpreteert WordPress een deel van die link als een themanaam en haalt dat thema automatisch op van de officiële WordPress.org‑bibliotheek. Het platform klikt vervolgens zelf op “Installeren” – zonder extra bevestiging.
In klare taal:
- Geforceerde themainstallatie: Het site downloadt een thema dat de aanvaller controleert, maar het blijft inactief, dus de uitstraling van de site verandert niet.
- Keten naar code‑uitvoering: Als het kwaadaardige thema een eigen zwakte bevat (zoals de onderzoekers aantonen), kan de aanvaller eigen code op de server draaien (dus de server kan alles doen wat hij wil).
- Vereist een ingelogde admin: De aanval werkt alleen wanneer een admin de gemanipuleerde link opent, omdat de admin‑sessie de benodigde rechten levert.
De kwetsbaarheid is gepatcht in WordPress 7.1.1, uitgebracht op 17 september 2026. Updaten naar die versie (of hoger) verwijdert de fout volledig.
Hoe kan dit jouw bedrijf vandaag raken?
Voor een kleine onderneming is een WordPress‑site vaak de digitale voordeur voor verkoop, afspraken en klantcommunicatie. Een geslaagde Click2Shell‑aanval kan leiden tot:
- Website‑downtime: Kwaadaardige code kan de site laten crashen of offline halen terwijl je het opruimt.
- Gegevensverlies of -diefstal: Klantgegevens, bestelhistorie en betaalinformatie kunnen worden blootgesteld.
- Reputatieschade: Een gecompromitteerde site schrikt klanten af en kan je positie in zoekmachines schaden.
- Financiële kosten: Het herstellen van een inbraak, het terugzetten van backups en eventueel forensisch onderzoek kunnen snel duurder uitvallen dan een eenvoudige update.
Omdat de fout stilletjes werkt, merk je misschien pas iets mis als de aanvaller al controle heeft. Daarom moet je nu handelen.
Stappenplan voor remediation
1. Update WordPress direct
- Log in op je admin‑dashboard.
- Ga naar Dashboard → Updates.
- Als WordPress 7.1.1 (of een nieuwere versie) wordt getoond, klik op Update Now.
- Bij een managed host: neem contact op met de hostingprovider om de update te bevestigen.
2. Schakel automatische WordPress‑beveiligingsupdates in
- In Instellingen → Algemeen, vink “Automatische updates voor kleine releases inschakelen” aan.
- Voor grote releases kun je een plugin gebruiken die updates plant na een korte testperiode.
3. Versterk admin‑toegang
- Sterke wachtwoorden: Gebruik een uniek, lang wachtwoord per admin‑account.
- Twee‑factor authenticatie (2FA): Voeg een extra stap toe, bijvoorbeeld een code via sms of een authenticator‑app.
- Beperk inloglocaties: Indien mogelijk, sta admin‑logins alleen toe vanaf vertrouwde IP‑adressen (bijv. je kantoor‑netwerk).
4. Installeer een gerenommeerde beveiligingsplugin
Een goede plugin kan:
- Verdachte URL’s blokkeren voordat ze de admin‑panel bereiken.
- Je waarschuwen bij onverwachte themainstallaties.
- Een firewall bieden die bekende kwaadwillende patronen tegenhoudt.
5. Maak regelmatige backups
- Plan dagelijkse backups van zowel bestanden als de database.
- Bewaar backups off‑site (bijv. een eigen cloud‑opslag).
- Test het herstelproces minstens één keer per kwartaal.
6. Houd wijzigingen in de gaten
- Controleer wekelijks de Thema’s‑pagina op nieuwe items die je niet zelf hebt toegevoegd.
- Stel e‑mailmeldingen in voor admin‑acties als je beveiligingsplugin dit ondersteunt.
Door deze stappen te volgen, sluit je de Click2Shell‑poort en voeg je extra lagen bescherming toe tegen toekomstige bedreigingen.
Veelgestelde vragen
Q: Ik voel me niet comfortabel om WordPress zelf te updaten. Wat moet ik doen? A: Veel hostingproviders bieden één‑klik‑updates of voeren de upgrade voor je uit. Neem contact op met de supportafdeling van je host en vraag om de WordPress 7.1.1‑beveiligingsrelease direct toe te passen.
Q: Mijn site gebruikt een eigen thema. Breekt de update het? A: De core‑update wijzigt geen themabestanden. Het is echter altijd verstandig om de update eerst op een staging‑omgeving te testen, zeker bij sterk aangepaste thema’s.
Q: Moet ik al mijn plugins opnieuw installeren na de update? A: Nee. Plugins staan los van de WordPress‑core. Houd ze wel up‑to‑date, want verouderde plugins kunnen eigen kwetsbaarheden hebben.
Q: Hoe kan ik de WordPress‑beveiliging verder verbeteren na de Click2Shell‑patch? A: Zorg dat de core, thema’s en plugins altijd actueel zijn, schakel automatische updates in, gebruik sterke wachtwoorden, twee‑factor authenticatie en een betrouwbare beveiligingsplugin.
Afsluiting: laat IT Move NL jouw site veilig houden
Een WordPress‑site veilig houden is een continu proces – er verschijnen steeds nieuwe bugs en aanvallers zoeken de makkelijkste ingang. Onze dienst Security & Protection neemt die zorg uit je handen. Wij:
- Brengen core‑updates meteen na release aan.
- Monitoren admin‑activiteit en blokkeren verdachte links voordat ze je dashboard bereiken.
- Versterken inlogprocedures met sterke wachtwoorden, twee‑factor authenticatie en IP‑beperkingen.
- Maken regelmatige backups en testen herstel, zodat je direct weer operationeel bent bij een incident.
Jij richt je op het bakken, bedienen van klanten of ontwerpen; wij zorgen dat je online aanwezigheid veilig en stabiel blijft. Wil je hulp bij het beveiligen van je site? Neem dan contact met ons op via IT Move NL.
Bronnen:
- New WordPress Click2Shell Flaw Forces Theme Installs, Can Chain to Code Execution
- Critical Check Point Management Flaw Lets Unauthenticated Attackers Run Code as Root
- Critical Docker Sandboxes Flaw Lets Malicious Guest Code Read and Modify macOS Host Files
- Critical Unbound DNSSEC Validator Flaw Could Allow RCE via a Malicious DNS Zone

Hij/Hem · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
 Nederlandse versie geschreven met hulp van Mistral AI.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen

Betaalbare AI‑modellen voor Nederlandse kleine bedrijven – waar je op moet letten
17 september 2026
AI‑agents hebben een site overgenomen – wat betekent dit voor jouw chatbots en automatisering?
5 september 2026
Gratis AI‑gestuurde beveiligingstools voor kleine bedrijven – zo claim je ze
4 september 2026
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op