Alerta de seguridad en WordPress: corrige la vulnerabilidad Click2Shell ya
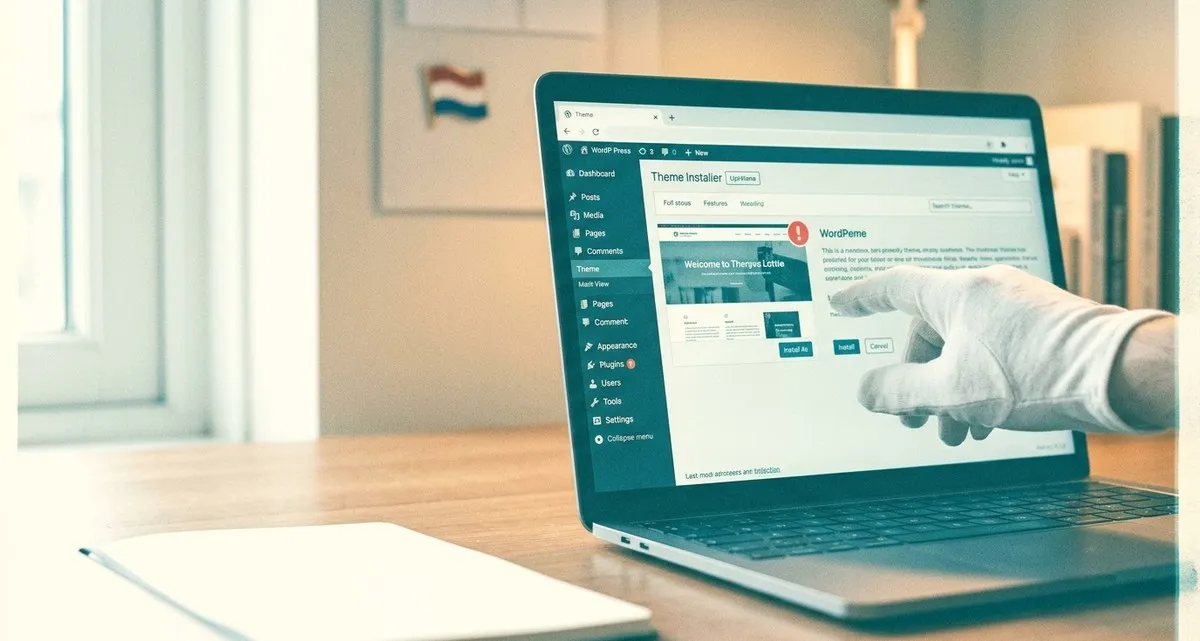
Un clic, un riesgo – por qué debes parchear tu sitio WordPress hoy mismo
Imagina que recibes un correo que parece totalmente normal, haces clic en un enlace y, a primera vista, nada ocurre. En segundo plano, sin que lo notes, un script oculto le indica al panel de administración de WordPress que descargue e instale un tema que tú nunca elegiste. En cuestión de segundos, un hacker consigue ejecutar código en tu web – lo que puede traducirse en una tienda online paralizada, datos de clientes robados o la pérdida total del servicio.
Exactamente eso es lo que hace la nueva vulnerabilidad Click2Shell. Afecta a la plataforma WordPress, que alimenta una gran parte de los sitios web de pequeñas empresas españolas, desde una panadería del centro de Madrid hasta una tienda de moda en Barcelona. La buena noticia: el parche ya está disponible y los pasos para protegerte son sencillos. Vamos a ver qué ocurre, por qué te afecta y cómo cerrar la puerta a los atacantes ahora mismo.
¿En qué consiste la falla Click2Shell de WordPress?
Click2Shell es un error en el núcleo de WordPress. Cuando un administrador que ya ha iniciado sesión pulsa un URL especialmente manipulado, WordPress interpreta parte del enlace como el nombre de un tema y lo descarga automáticamente desde el directorio oficial de WordPress.org. La plataforma hace clic en el botón “Instalar” por ti, sin pedir confirmación adicional.
Puntos clave en lenguaje sencillo
- Instalación forzada de tema: El sitio descarga un tema controlado por el atacante; el tema queda inactivo, por lo que el aspecto visual no cambia.
- Cadena a ejecución de código: Si el tema malicioso contiene una vulnerabilidad (como demostraron los investigadores), el atacante puede ejecutar su propio código en el servidor (es decir, hacer que el servidor haga lo que él quiera).
- Requiere admin conectado: El ataque solo funciona cuando un administrador abre el enlace manipulado, porque la sesión del admin aporta los permisos necesarios.
La vulnerabilidad se corrigió en WordPress 7.1.1, publicado el 17 de septiembre de 2026. Actualizar a esa versión (o a cualquier versión posterior) elimina el error por completo.
Cómo puede afectar a tu negocio hoy
Para una pequeña empresa, el sitio WordPress suele ser la puerta de entrada a ventas, reservas y comunicación con clientes. Un ataque exitoso de Click2Shell puede provocar:
- Caída del sitio web: Si el atacante inyecta código malicioso, la web puede colapsar o quedar offline mientras la limpias.
- Pérdida o robo de datos: Detalles de clientes, historiales de pedidos e información de pago pueden quedar expuestos.
- Daño reputacional: Un sitio comprometido asusta a los clientes y perjudica el posicionamiento en buscadores.
- Coste financiero: Reparar una brecha, restaurar copias de seguridad y, en su caso, pagar un análisis forense supera rápidamente el precio de una simple actualización.
Como la vulnerabilidad actúa de forma silenciosa, puede que no notes nada hasta que el atacante ya tenga el control. Por eso, actuar ahora es esencial.
Lista de verificación paso a paso para remediar
1. Actualiza WordPress inmediatamente
- Accede al panel de administración.
- Ve a Escritorio → Actualizaciones.
- Si aparece WordPress 7.1.1 (o una versión más reciente), pulsa Actualizar ahora.
- Si utilizas un hosting gestionado, contacta con su soporte para confirmar que la actualización se haya aplicado.
2. Activa las actualizaciones automáticas de seguridad
- En Ajustes → Generales, marca la casilla “Activar actualizaciones automáticas para versiones menores”.
- Para versiones mayores, considera un plugin que programe la actualización tras una breve fase de pruebas.
3. Refuerza el acceso de administradores
- Contraseñas robustas: Usa una contraseña única y larga para cada cuenta de administrador.
- Autenticación de dos factores (2FA): Añade un paso extra, como un código enviado al móvil, al proceso de inicio de sesión.
- Limita ubicaciones de acceso: Si es posible, restringe los inicios de sesión de admin a direcciones IP de confianza (por ejemplo, la red de tu oficina).
4. Instala un plugin de seguridad fiable
Un buen plugin de seguridad puede:
- Bloquear URLs sospechosas antes de que lleguen al panel de admin.
- Avisarte de instalaciones de temas inesperadas.
- Proveer un firewall que detenga patrones maliciosos conocidos.
5. Mantén copias de seguridad regulares
- Programa copias diarias de los archivos y de la base de datos.
- Almacena las copias fuera del sitio (por ejemplo, en un servicio de almacenamiento en la nube bajo tu control).
- Prueba el proceso de restauración al menos una vez al trimestre.
6. Supervisa cambios inesperados
- Revisa la página Apariencia → Temas cada semana para detectar temas nuevos que no hayas añadido.
- Configura notificaciones por correo de acciones de admin si tu plugin de seguridad lo permite.
Siguiendo estos pasos cierras la puerta que abre Click2Shell y añades capas de protección contra futuras amenazas.
Preguntas frecuentes
P: No me siento cómodo actualizando WordPress yo mismo. ¿Qué debo hacer? R: Muchos proveedores de hosting ofrecen actualizaciones con un solo clic o pueden hacerlo por ti. Contacta con el soporte de tu host y pídeles que apliquen la versión 7.1.1 de inmediato.
P: Mi sitio usa un tema personalizado. ¿La actualización lo romperá? R: La actualización del núcleo no modifica los archivos del tema. No obstante, siempre es buena práctica probar la actualización en una copia de pruebas, sobre todo si el tema está muy personalizado.
P: ¿Tengo que reinstalar todos mis plugins después de la actualización? R: No. Los plugins son independientes del núcleo de WordPress. Igual que con el tema, mantén los plugins actualizados, ya que versiones obsoletas pueden introducir vulnerabilidades propias.
P: ¿Cómo puedo mejorar la seguridad de WordPress después del parche Click2Shell? R: Mantén el núcleo, los temas y los plugins al día, habilita actualizaciones automáticas, usa contraseñas fuertes, autenticación de dos factores y un plugin de seguridad de confianza.
Cierre: deja que IT Move NL proteja tu sitio
Mantener un sitio WordPress seguro es una tarea constante: aparecen nuevos fallos y los atacantes buscan siempre la vía más fácil. Nuestro servicio Seguridad y Protección se encarga de todo por ti. Nosotros:
- Aplicamos actualizaciones del núcleo en el momento en que se publican.
- Monitorizamos la actividad de administradores y bloqueamos enlaces sospechosos antes de que lleguen al escritorio.
- Refuerzo los procesos de acceso con contraseñas robustas, 2FA y restricciones por IP.
- Realizamos copias de seguridad periódicas y pruebas de restauración, para que puedas volver a la operatividad al instante si algo falla.
Tú concéntrate en hornear, atender a tus clientes o diseñar; nosotros nos ocupamos de que tu presencia online esté segura y funcione sin problemas. Si necesitas una mano para mantener tu sitio protegido, contáctanos en IT Move NL.
Fuentes:
- New WordPress Click2Shell Flaw Forces Theme Installs, Can Chain to Code Execution
- Critical Check Point Management Flaw Lets Unauthenticated Attackers Run Code as Root
- Critical Docker Sandboxes Flaw Lets Malicious Guest Code Read and Modify macOS Host Files
- Critical Unbound DNSSEC Validator Flaw Could Allow RCE via a Malicious DNS Zone

Él · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer en Essent B.V. con más de 10 años de experiencia en la industria tecnológica. Certificado en AWS, apasionado por arquitecturas serverless, Infrastructure as Code y DevOps. Competente en TypeScript, Python y Terraform. Con sede en Amersfoort, Países Bajos.
MANTENTE AL DÍA
// Insights de Cloud, IA y DevOps — directo a tu bandeja de entrada.
Sin spam. Date de baja cuando quieras.
// Artículos relacionados
No malgastes la energía de respaldo: 7 electrodomésticos que nunca debes usar durante un corte
18 de septiembre de 2026
Tu router de oficina podría estar siendo secuestrado sin que lo sepas
7 de septiembre de 2026
Agentes de IA secuestrados: ¿qué implica para tus chatbots y automatizaciones?
5 de septiembre de 2026
¿Necesitas ayuda con tu infraestructura cloud?
Nuestro equipo de expertos está listo para ayudarte a navegar por las complejidades de la arquitectura cloud moderna.
Contáctenos