Tu router de oficina podría estar siendo secuestrado sin que lo sepas
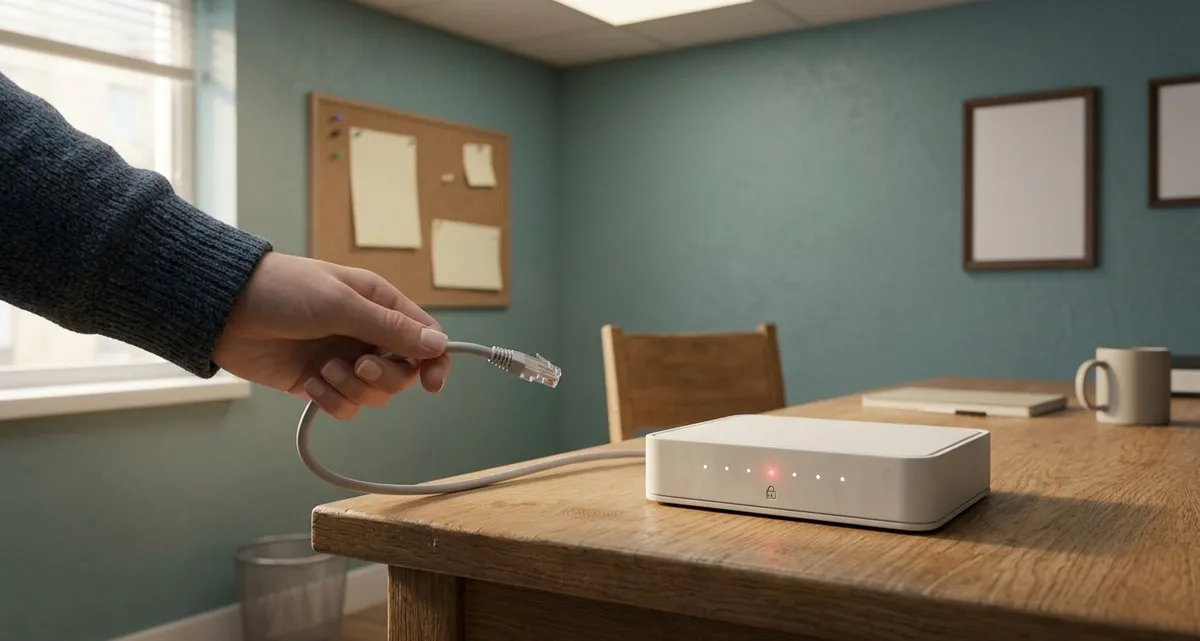
Por qué un secuestro de router importa a tu negocio
Imagina que tienes una panadería, una clínica dental o una pequeña empresa de logística. Tu TPV, el calendario de reservas online y hasta las cámaras de seguridad se comunican a través de la misma red. Si alguien toma el control del router que conecta todos esos dispositivos, podrá ver, modificar o bloquear los datos que circulan por tu negocio, a menudo sin que te des cuenta.
Una reciente alerta de CERT Polska indica que los routers MikroTik con el servicio SSH (Secure Shell) expuesto a internet pueden ser tomados sin necesidad de contraseña. En otras palabras: un atacante puede entrar al router desde cualquier parte del mundo, cambiar su configuración y redirigir el tráfico a sitios maliciosos o incluso dejar la red fuera de servicio. Para una pequeña empresa eso puede significar pérdida de ventas, daño a la reputación y costes de recuperación elevados.
En qué consiste la vulnerabilidad
- Exposición de SSH – SSH permite a los administradores gestionar un router de forma remota, como si fuera un escritorio remoto seguro. Cuando el puerto SSH (normalmente el 22) está accesible desde internet, cualquiera puede intentar conectarse.
- Sin autenticación – En las versiones afectadas de MikroTik, un error permite la conexión sin necesidad de usuario ni contraseña. Es como dejar la puerta principal sin llave y sin alarma.
- Control total – Una vez dentro, el atacante puede modificar reglas de firewall, crear nuevas cuentas de administrador o instalar scripts maliciosos que persisten aunque el router se reinicie.
Actualizar a la última versión de RouterOS cierra esa puerta.
Lista de comprobación de seguridad para el router que puedes hacer hoy
-
Comprueba si los puertos de gestión del router están expuestos
- Abre un navegador en un dispositivo fuera de tu red de oficina (por ejemplo, usando datos móviles).
- Escribe tu dirección IP pública seguida de
:22(p.ej.,123.45.67.89:22). - Si ves una pantalla de inicio de sesión o cualquier respuesta, el puerto SSH está accesible desde internet. Si la conexión se agota, probablemente esté bloqueado.
-
Actualiza el firmware del router
- Accede a la interfaz web del router desde dentro de tu red de oficina.
- Busca la sección “Firmware” o “RouterOS”.
- Descarga la última versión directamente del sitio de MikroTik (versiones 6.49.21, 7.23.5, 7.24.2 o superiores).
- Sigue las instrucciones en pantalla para instalar la actualización. El proceso suele durar unos minutos y el router se reiniciará.
-
Desactiva los servicios que no uses
- En la configuración del router, localiza la lista de servicios (SSH, HTTP, HTTPS, bandwidth‑test, etc.).
- Apaga cualquier servicio que no necesites, sobre todo SSH, a menos que realmente necesites administración remota.
-
Limita los puertos de gestión a la LAN local
- Crea una regla de firewall sencilla que permita el tráfico a los puertos de gestión del router solo desde direcciones IP dentro de tu red de oficina (p.ej., 192.168.0.0/24).
- Bloquea todo el resto de conexiones entrantes a esos puertos. La mayoría de routers tienen una regla “WAN → Router” que puedes editar o añadir.
-
Verifica que el router no haya sido comprometido
- Abre el registro (log) del router y busca entradas que no reconozcas, como cuentas de usuario desconocidas o scripts añadidos recientemente.
- Ejecuta el comando
/system/device-mode/print(o su equivalente en la interfaz web) para ver si el dispositivo está marcado como “sospechoso”. - Si detectas algo extraño, aísla el router (desconéctalo de la red), haz una copia de seguridad de la configuración actual y considera un restablecimiento de fábrica seguido de una reconstrucción limpia.
Protección a largo plazo: por qué el mantenimiento regular es clave
Incluso un router perfectamente parcheado puede volver a ser vulnerable si se deja sin supervisión. Un enfoque proactivo ayuda a:
- Gestión de parches – Las actualizaciones de seguridad se publican con frecuencia. Programar una revisión mensual o trimestral evita que se te escape una corrección crítica.
- Endurecimiento del firewall – Un firewall bien configurado bloquea el tráfico entrante innecesario, reduciendo la superficie de ataque al mínimo.
- Monitorización remota – Los chequeos continuos avisan en el momento en que un puerto queda expuesto o se realiza un cambio de configuración sin tu autorización.
- Copias de seguridad y recuperación – Copias de seguridad regulares y verificadas permiten restaurar una configuración conocida rápidamente si algo sale mal.
En IT Move NL combinamos Seguridad y Protección (endurecimiento del firewall, monitorización de intrusiones y gestión de parches) con Mantenimiento y Soporte para routers y demás dispositivos de red. Nuestro equipo se encarga de los detalles técnicos para que tú puedas centrarte en tu negocio, con la tranquilidad de que la infraestructura de red está segura y fiable.
Descubre más sobre nuestro servicio de Seguridad y Protección
Preguntas frecuentes
P: ¿Cómo puedo saber si mi router ha sido secuestrado? R: Busca cambios inesperados en las cuentas de administrador del router, reglas de firewall desconocidas o redirecciones de tráfico en los registros. Picos inusuales de ancho de banda o dispositivos que pierden conectividad de repente también pueden ser señales.
P: Mi router no es MikroTik, ¿aplica este consejo? R: Sí. El principio es el mismo para cualquier router: mantener las interfaces de gestión fuera de internet, aplicar actualizaciones de firmware rápidamente y desactivar los servicios que no uses.
P: No me siento cómodo actualizando el router yo mismo. ¿Qué hago? R: Contacta con un socio de confianza (como IT Move NL). Podemos realizar la actualización de forma remota, verificar la configuración y establecer una monitorización continua para ti.
P: ¿Con qué frecuencia debo revisar los registros del router? R: Una revisión rápida una vez al mes basta para la mayoría de las pequeñas empresas. Si dispones de un servicio de monitorización, recibirás alertas automáticas cuando se detecte algo fuera de lo normal.
Mantén tu red segura sin complicaciones
El router es el guardián de toda tu operación digital. Una puerta abierta permite a los atacantes entrar directamente en tu TPV, los historiales de pacientes o la base de datos de inventario. Actualizando el firmware, desactivando servicios innecesarios y restringiendo el acceso a dispositivos de confianza, cierras esa puerta hoy mismo.
Si prefieres que un partner se encargue del endurecimiento del router, la monitorización continua y la gestión de parches, deja que IT Move NL realice una rápida auditoría de seguridad para ti.
Fuentes:

Él · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer en Essent B.V. con más de 10 años de experiencia en la industria tecnológica. Certificado en AWS, apasionado por arquitecturas serverless, Infrastructure as Code y DevOps. Competente en TypeScript, Python y Terraform. Con sede en Amersfoort, Países Bajos.
MANTENTE AL DÍA
// Insights de Cloud, IA y DevOps — directo a tu bandeja de entrada.
Sin spam. Date de baja cuando quieras.
// Artículos relacionados
Alerta de seguridad en WordPress: corrige la vulnerabilidad Click2Shell ya
19 de septiembre de 2026
No malgastes la energía de respaldo: 7 electrodomésticos que nunca debes usar durante un corte
18 de septiembre de 2026
Agentes de IA secuestrados: ¿qué implica para tus chatbots y automatizaciones?
5 de septiembre de 2026
¿Necesitas ayuda con tu infraestructura cloud?
Nuestro equipo de expertos está listo para ayudarte a navegar por las complejidades de la arquitectura cloud moderna.
Contáctenos