Tu aviso de cookies te miente: cómo evitar que los datos de tus clientes se filtren
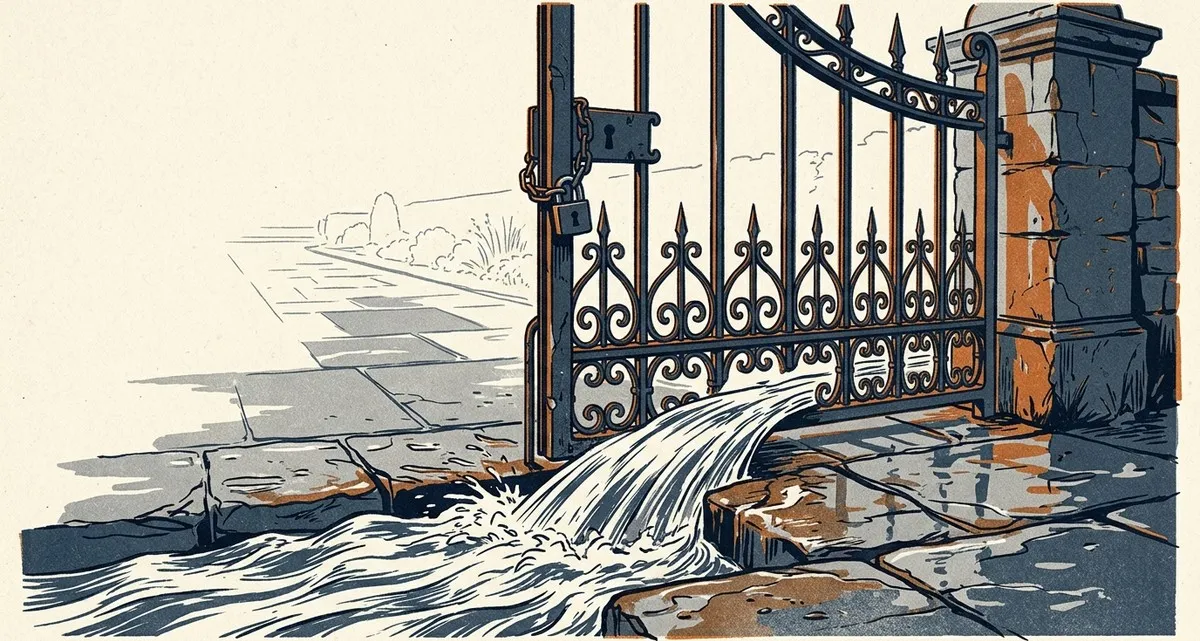
Imagen generada con IA
Este artículo y su imagen de portada se han generado con inteligencia artificial (IA).
Probablemente hayas dedicado tiempo y dinero a que el aviso de cookies de tu web sea perfecto. Elegiste una herramienta popular, configuraste los botones de “Aceptar” y “Rechazar”, y sentiste el alivio de saber que habías cumplido con la normativa de privacidad. Para muchos dueños de negocios, el banner de cookies es algo que se configura una vez y se olvida. Asumes que, una vez instalado, la puerta está cerrada y los datos de tus visitantes están seguros hasta que ellos te den permiso para usarlos.
Pero hay un riesgo oculto: es muy posible que tu aviso de cookies te esté mintiendo.
Un estudio reciente realizado en 200 grandes webs europeas de consumo reveló una brecha alarmante entre la apariencia y la realidad. En el 80% de esos sitios, los datos de los visitantes se enviaban a gigantes tecnológicos como Google, Meta, LinkedIn, TikTok o Microsoft antes siquiera de que el usuario interactuara con el aviso de cookies.
En resumen: la “puerta” estaba abierta de par en par y los datos se filtraban en segundo plano mientras el banner aparecía en pantalla sin servir para nada.
La ilusión del cumplimiento legal
Para alguien que no es experto en tecnología, esto parece contradictorio. Si tienes instalada una herramienta de gestión de consentimiento, ¿no debería detenerlo todo automáticamente hasta que el usuario haga clic en “Aceptar”?
El problema es que un aviso de cookies no es un tapón mágico que sella tu web. Es un gestor. Se encarga de decirles a otras piezas de código de tu sitio cuándo tienen permiso para ejecutarse. Sin embargo, para que ese gestor funcione, cada píxel de seguimiento, cada script de analítica y cada herramienta integrada en tu web debe estar vinculada explícitamente a él.
Si se añade un fragmento de código a tu web pero no se le “presenta” al aviso de cookies, ese código simplemente ignorará el banner. Se activará en el momento en que cargue la página, recopilando datos y enviándolos a un tercero, independientemente de lo que elija el visitante.
Esto crea una ilusión de cumplimiento. Para ti y para tus clientes, la web parece profesional y respetuosa con la privacidad. Pero, bajo el capó, el sitio sigue filtrando datos, lo que genera un riesgo de cumplimiento legal y una exposición regulatoria considerable.
Cómo se producen estas filtraciones a pesar de tener un banner
La mayoría de las webs no empiezan filtrando datos; comienzan con una configuración limpia. Las filtraciones aparecen con el tiempo debido a lo que llamamos “acumulación de funciones”.
Imagina una clínica dental que tiene un aviso de cookies perfectamente configurado. Unos meses después, deciden añadir una nueva herramienta de reserva online para facilitar la vida a los pacientes. O quizás una pastelería añade un nuevo píxel de Facebook para medir el éxito de una campaña publicitaria de Navidad.
A menudo, estas herramientas las añaden personas distintas: puede ser un diseñador freelance, un nuevo empleado o una agencia externa. Pegan un fragmento de código en la cabecera de la web y comprueban que la herramienta funciona. Ven que el calendario de reservas aparece o que el panel de anuncios se actualiza, y dan el trabajo por terminado.
Pero olvidan el paso más importante: vincular esa nueva herramienta al gestor de consentimiento.
Como la nueva herramienta no está conectada al banner, empieza a rastrear a cada visitante inmediatamente. El dueño del negocio cree que está protegido porque el banner sigue ahí, pero la “puerta” tiene un agujero enorme.
Por qué el “así está bien” no es suficiente
Te preguntarás por qué ocurre esto incluso en webs grandes que usan herramientas profesionales. La razón es que las webs son organismos vivos; cambian cada semana. Se insertan vídeos de YouTube, se cargan tipografías desde servidores externos o se añaden scripts de seguimiento para promociones temporales.
Si no auditas regularmente qué es lo que se está cargando realmente en tu página, básicamente estás adivinando que tu configuración de privacidad funciona.
El riesgo no es solo una multa teórica. Es una cuestión de confianza. Si un cliente con conocimientos técnicos o un regulador nota que tu web envía datos a Meta o Google antes de hacer clic en “Aceptar”, la imagen que proyectas es la de un negocio que es descuidado con los datos o que finge preocuparse por la privacidad.
Preguntas frecuentes sobre el cumplimiento de las cookies
Uso una herramienta de cookies muy conocida, ¿eso significa que estoy seguro? No necesariamente. Una herramienta es tan efectiva como su implementación. Si se añade un nuevo script a tu web y no se vincula a la herramienta, esta no puede detenerlo. El banner es el “gestor”, pero solo puede gestionar a los empleados que conoce.
¿Cómo puedo saber si mi web está filtrando datos? A menos que sepas usar las herramientas de desarrollador del navegador para inspeccionar las solicitudes de red, es casi imposible saberlo solo mirando la web. Necesitas una auditoría técnica para ver exactamente a dónde van los datos en el momento en que carga la página.
¿Tengo que comprobar esto cada vez que cambio algo? Sí. Cada vez que añadas un nuevo plugin, un píxel de seguimiento o incluso un vídeo insertado o un mapa, debes verificar que respete las elecciones hechas en tu aviso de cookies.
Cerrando las fugas de datos
La seguridad en el cumplimiento normativo no es un proyecto de una sola vez; es parte de tu estrategia continua de seguridad y protección. Del mismo modo que no instalarías un sistema de alarma avanzado para luego dejar la puerta trasera abierta con un ladrillo, no deberías confiar en un aviso de cookies que no controla realmente el flujo de tus datos.
En IT Move NL, entendemos esto como “Seguridad de Cumplimiento”. No se trata solo de marcar casillas legales, sino de asegurar que tu infraestructura técnica haga exactamente lo que le pides.
Si no estás seguro de si tu web respeta realmente la privacidad de los visitantes, podemos ayudarte. Ofrecemos auditorías técnicas diseñadas para identificar exactamente qué scripts se están ejecutando sin permiso y te ayudamos a cerrar esas fugas. Nos aseguraremos de que tus medidas de seguridad funcionen de verdad, para que puedas centrarte en tu negocio sin preocuparte por riesgos regulatorios ocultos.
¿Quieres saber si tu web cumple realmente con la normativa? Contacta con nosotros y revisaremos tu configuración.
Fuentes:

Revisado por
David Velarde RoblesÉl · Revisor de contenido · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer en Essent B.V. con más de 10 años de experiencia en la industria tecnológica. Certificado en AWS, apasionado por arquitecturas serverless, Infrastructure as Code y DevOps. Competente en TypeScript, Python y Terraform. Con sede en Amersfoort, Países Bajos.
MANTENTE AL DÍA
// Insights de Cloud, IA y DevOps — directo a tu bandeja de entrada.
Sin spam. Date de baja cuando quieras.
// Artículos relacionados
¿Necesitas ayuda con tu infraestructura cloud?
Nuestro equipo de expertos está listo para ayudarte a navegar por las complejidades de la arquitectura cloud moderna.
Contáctenos