Je cookiebanner liegt tegen je: zo stop je onbedoelde datalekken
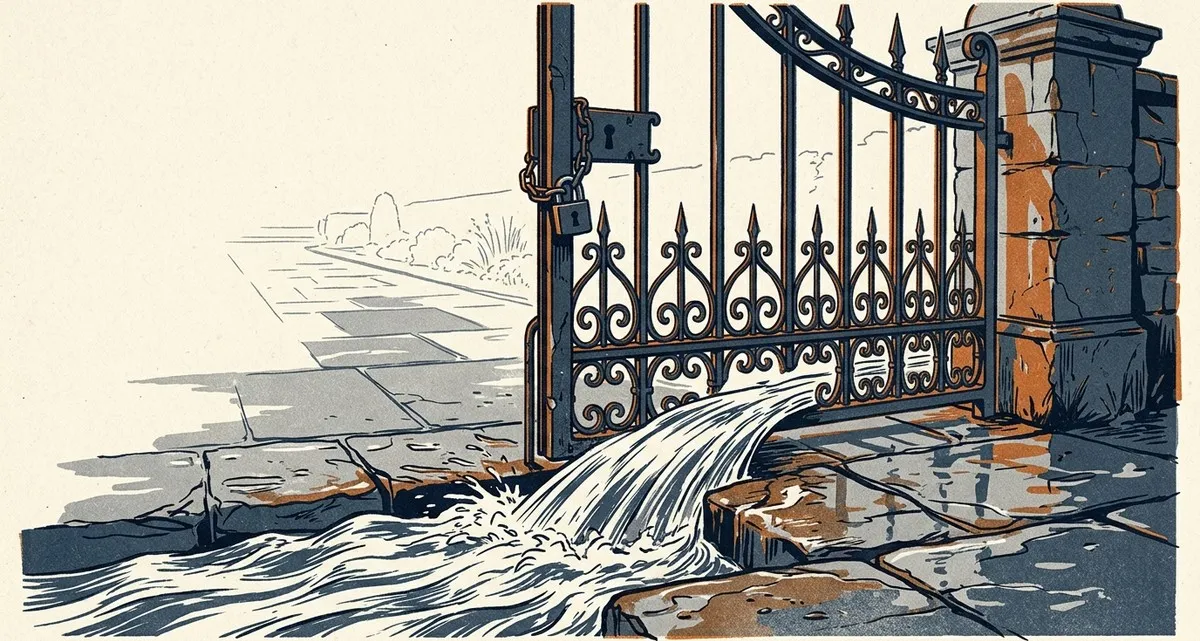
Afbeelding gemaakt met AI
Dit artikel en de omslagafbeelding zijn gemaakt met kunstmatige intelligentie (AI).
Je hebt waarschijnlijk al behoorlijk wat tijd en geld gestoken in het correct instellen van de cookiebanner op je website. Je hebt een bekende tool gekozen, de knoppen ‘Accepteren’ en ‘Weigeren’ ingesteld en je voelde een zekere opluchting: het vinkje voor privacywetgeving stond. Voor veel ondernemers is zo’n banner een kwestie van één keer instellen en daarna nooit meer naar omkijken. Je gaat ervan uit dat de poort dicht is en dat de gegevens van je bezoekers veilig zijn totdat zij expliciet toestemming geven.
Maar er is een verborgen risico: je cookiebanner kan liegen.
Uit een recent onderzoek naar 200 grote Europese consumentenwebsites bleek een schokkend gat tussen schijn en werkelijkheid. Op 80% van deze sites werden bezoekersgegevens al verzonden naar techreuzen als Google, Meta, LinkedIn, TikTok of Microsoft voordat de bezoeker überhaupt interactie had gehad met de cookiebanner.
Kortom: de poort stond wagenwijd open en op de achtergrond lekten er gegevens, terwijl de banner nutteloos bovenop de pagina stond.
De illusie van privacy-compliance
Voor een ondernemer die niet technisch is, klinkt dit onlogisch. Als je een tool voor toestemmingsbeheer hebt geïnstalleerd, zou die dan niet automatisch alles moeten blokkeren tot de gebruiker op ‘Accepteren’ klikt?
Het probleem is dat een cookiebanner geen magische stop is die je website volledig afsluit. Het is een manager. De banner vertelt andere stukjes code op je site wanneer ze mogen draaien. Maar om die manager te laten werken, moet elke trackingpixel, elk analysiescript en elke ingebedde tool op je site expliciet aan die manager gekoppeld zijn.
Als er een stukje code aan je website wordt toegevoegd dat niet is ‘voorgesteld’ aan de cookiebanner, negeert die code de banner simpelweg. De code wordt direct uitgevoerd zodra de pagina laadt, verzamelt gegevens en stuurt deze naar een derde partij, ongeacht wat de bezoeker kiest.
Dit creëert een illusie van naleving. Voor jou en je klanten ziet de website er professioneel uit en respectvol naar privacy. Maar onder de motorkap lekt de site nog steeds gegevens, wat een aanzienlijk risico vormt op het gebied van wetgeving en regelgeving.
Hoe datalekken ontstaan ondanks een cookiebanner
De meeste websites beginnen niet met het lekken van data. Ze starten met een schone installatie. De lekken ontstaan in de loop van de tijd door zogenaamde ‘feature creep’: het steeds toevoegen van nieuwe functies.
Stel je een tandartspraktijk voor met een perfect geconfigureerde cookiebanner. Een paar maanden later besluiten ze een nieuw online bookingsysteem toe te voegen om het voor patiënten makkelijker te maken. Of misschien voegt een bakker een nieuwe Facebook-pixel toe om het succes van een kerstcampagne te meten.
Vaak worden deze tools toegevoegd door verschillende mensen: een freelance marketeer, een nieuwe medewerker of een extern bureau. Ze plakken een stukje code in de header van de website en testen of de tool werkt. Ze zien de boekingskalender verschijnen of het advertentiedashboard bijwerken, en concluderen dat het werk gedaan is.
Maar ze zijn de belangrijkste stap vergeten: de nieuwe tool koppelen aan de toestemmingsmanager.
Omdat de nieuwe tool niet is verbonden met de banner, begint deze direct elke bezoeker te tracken. De ondernemer denkt dat hij beschermd is omdat de banner nog steeds zichtbaar is, maar de ‘poort’ heeft in feite een gigantisch gat.
Waarom ‘goed genoeg’ niet volstaat
Je vraagt je misschien af waarom dit zelfs gebeurt op grote websites die professionele tools gebruiken. De reden is dat websites levende organismen zijn; ze veranderen wekelijks. Er worden nieuwe video’s van YouTube ingebed, nieuwe lettertypes worden geladen van externe servers en er worden nieuwe tracking-scripts toegevoegd voor seizoenspromoties.
Als je niet regelmatig controleert wat er daadwerkelijk wordt geladen op je pagina, gok je eigenlijk maar dat je privacy-instellingen werken.
Het risico gaat niet alleen over een theoretische boete. Het gaat over vertrouwen. Als een technisch onderlegde klant of een toezichthouder merkt dat je site gegevens naar Meta of Google stuurt voordat ze op ‘Accepteren’ hebben geklikt, schept dat een beeld van een bedrijf dat óf slordig omgaat met data, óf doet alsof het om privacy geeft terwijl dat niet zo is.
Veelgestelde vragen over cookie-compliance
Ik gebruik een bekende cookie-tool; betekent dit dat ik veilig ben? Niet noodzakelijkerwijs. Een tool is slechts zo effectief als de implementatie ervan. Als er een nieuw script aan je site wordt toegevoegd dat niet is gekoppeld aan de tool, kan de tool dit niet stoppen. De banner is de ‘manager’, maar hij kan alleen de medewerkers aansturen die hij kent.
Hoe kan ik zien of mijn website gegevens lekt? Tenzij je comfortabel bent met het gebruik van de ontwikkelaarstools in je browser om netwerkverzoeken te inspecteren, is dit bijna onmogelijk om simpelweg door naar je website te kijken te zien. Je hebt een technische audit nodig om precies te zien waar gegevens naartoe gaan op het moment dat een pagina laadt.
Moet ik dit elke keer controleren als ik iets aanpas? Ja. Elke keer dat je een nieuwe plugin toevoegt, een nieuwe trackingpixel plaatst of zelfs een ingebedde video of kaart toevoegt, moet je verifiëren dat deze de keuzes in je cookiebanner respecteert.
De lekken dichten
Compliance is geen eenmalig project, maar onderdeel van je doorlopende beveiligingsstrategie. Net zoals je geen high-tech alarmsysteem zou installeren om vervolgens de achterdeur met een baksteen open te zetten, kun je niet vertrouwen op een cookiebanner die de datastroom niet daadwerkelijk beheert.
Bij IT Move NL zien we dit als ‘Compliance Security’. Het gaat niet alleen om het afvinken van juridische lijstjes; het gaat erom dat je technische infrastructuur daadwerkelijk doet wat je hem vertelt.
Twijfel je of je website de privacy van bezoekers echt respecteert? Wij kunnen helpen. We bieden technische audits aan om precies te achterhalen welke scripts zonder toestemming worden uitgevoerd, zodat we die lekken kunnen dichten. We zorgen dat je beveiligingsmaatregelen echt werken, zodat jij je bedrijf kunt runnen zonder je zorgen te maken over verborgen risico’s.
Wil je zeker weten dat je website technisch klopt? Neem contact met ons op via /contact.
Bronnen:

Gecontroleerd door
David Velarde RoblesHij/Hem · Inhoudelijk controleur · AWS Certified Solutions Architect | Cloud Engineer @ Essent
Cloud Engineer bij Essent B.V. met meer dan 10 jaar ervaring in de tech-industrie. AWS Certified met een passie voor serverless architecturen, Infrastructure as Code en DevOps. Bedreven in TypeScript, Python en Terraform. Gevestigd in Amersfoort.
BLIJF OP DE HOOGTE
// Cloud, AI & DevOps inzichten — direct in je inbox.
Geen spam. Uitschrijven wanneer je wilt.
// Gerelateerde artikelen
Hulp nodig met je cloud infrastructuur?
Ons team van experts staat klaar om je te helpen met de complexiteit van moderne cloud architectuur.
Neem Contact Op